
In einer Diskussion mit einem Kunden fiel der Vorschlag, die 24-Stunden-Frist erst mit der abgeschlossenen Bewertung des eingegangenen Hinweises beginnen zu lassen. Artikel 14 des Cyber Resilience Act (CRA) gilt seit dem 11. September 2026. Wann ein Hersteller Kenntnis erlangt, entscheidet über den Beginn der Frist.
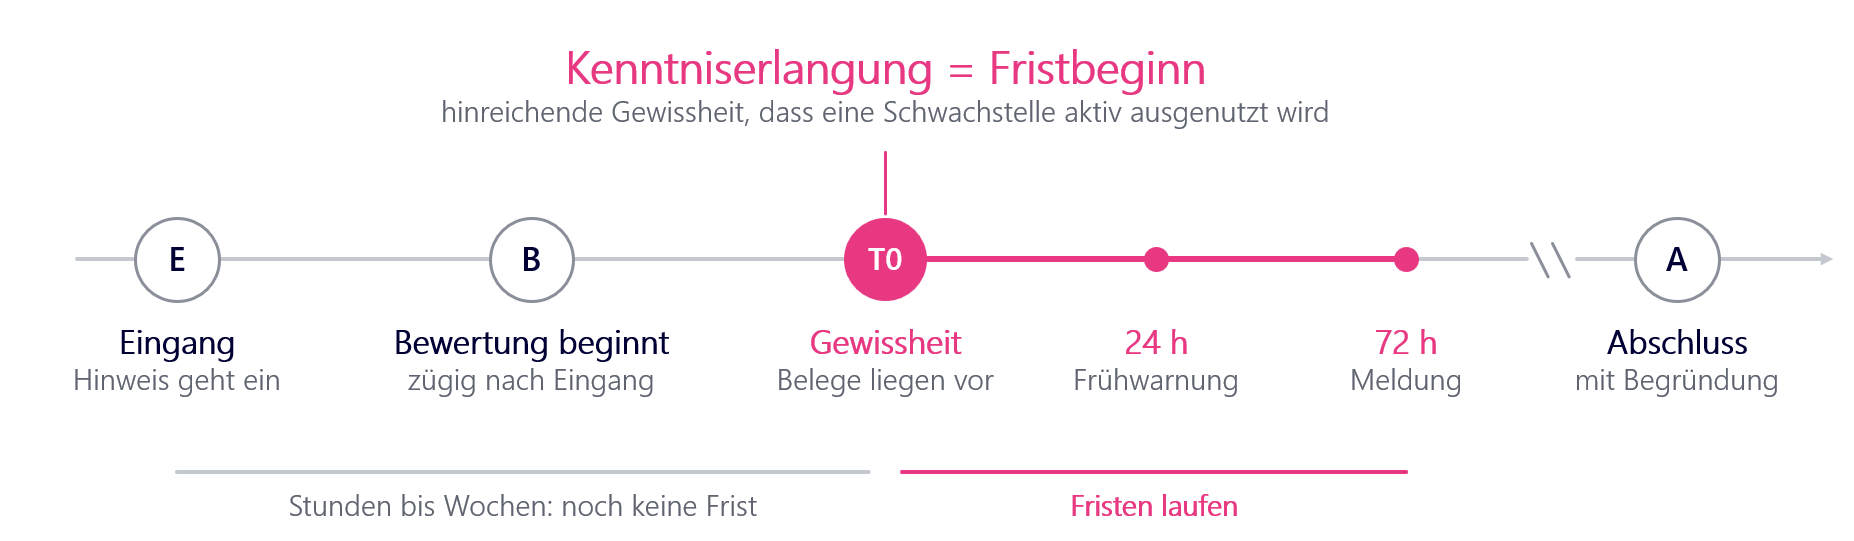
Kenntniserlangung beim CRA ist nach den Leitlinien der EU-Kommission zum CRA erreicht, sobald ein Hersteller mit seiner sofortigen Erstbewertung hinreichende Gewissheit erlangt hat, dass eine Schwachstelle in seinem Produkt aktiv ausgenutzt wird oder dass ein schwerwiegender Sicherheitsvorfall die Sicherheit des Produkts kompromittiert hat. Die Frist beginnt damit weder mit dem Eingang des Hinweises noch mit dem Abschluss der Analyse. Ab dem Zeitpunkt der hinreichenden Gewissheit läuft die Frist für die Frühwarnung binnen 24 Stunden und für die 72-Stunden-Meldung. Die Leitlinien sind rechtlich nicht verbindlich, der Verordnungstext selbst definiert die Kenntnis nicht. Welche Ereignisse überhaupt meldepflichtig sind, behandeln die CRA-Meldepflichten.
Was das Gesetz regelt und was die Leitlinien ergänzen
Der Verordnungstext verlangt die Frühwarnung unverzüglich, in jedem Fall aber innerhalb von 24 Stunden, nachdem der Hersteller Kenntnis erlangt hat. Was Kenntnis bedeutet, sagt der CRA nicht. Verbindlich ist nur die Begriffsbestimmung der aktiv ausgenutzten Schwachstelle, die verlässliche Nachweise einer tatsächlichen Ausnutzung verlangt. Die Leitlinien der Kommission füllen die Lücke, binden aber weder Hersteller noch Behörden. Wo dieser Artikel darüber hinausgeht, handelt es sich um unsere Auslegung.
Ebene | Aussage | Verbindlichkeit |
CRA, Art. 14 Abs. 2 lit. a | Frühwarnung unverzüglich, spätestens 24 Stunden nach Kenntniserlangung; „Kenntnis“ ist nicht definiert | verbindlich |
CRA, Art. 3 Nr. 42 | aktiv ausgenutzt heißt: verlässliche Nachweise, dass ein böswilliger Akteur die Schwachstelle ohne Zustimmung des Systemeigners ausgenutzt hat | verbindlich |
Leitlinien der Kommission | sofortige Erstbewertung, Kenntnis bei hinreichender Gewissheit, Anlehnung an NIS-2-Durchführungsverordnung und Datenschutz-Leitlinien, schrittweise Ergänzung der Meldungen | nicht verbindlich, Auslegungshilfe |
Unsere Auslegung | Kenntnis kann mitten in der Bewertung eintreten; Wartezeit auf den Melder ist keine Verschleppung; interne Obergrenze für die Dauer der Erstbewertung | Einschätzung, durch keine Quelle ausdrücklich gedeckt |
Die Erstbewertung ist eine Phase, die Frist brauchst einen Zeitpunkt
Eine Frist von 24 Stunden setzt einen Zeitpunkt voraus. Die Leitlinien der Kommission beschreiben an derselben Stelle Arbeit mit Dauer. Ein Hersteller soll ein verdächtiges Ereignis oder den Hinweis eines Dritten sofort bewerten. Als in Kenntnis gilt er erst nach dieser Erstbewertung.
Erstbewertung meint dabei nur die Prüfung bis zu dieser Gewissheit. Was danach folgt, etwa die Klärung von Ursache, betroffenen Versionen und Abhilfe, ist die weitere Untersuchung. Sie läuft parallel zu den Fristen und liefert die Inhalte der späteren Meldestufen.
Für den Meldeprozess ergeben sich damit vier Zeitpunkte. E ist der Eingang des Hinweises, egal an welcher Stelle im Unternehmen, etwa die E-Mail eines Betreibers an den Service über eine auffällige Maschinensteuerung mit Fernwartung. B ist der Beginn der Erstbewertung, also der Moment, in dem jemand den Fall in die Hand nimmt. T0 ist die Kenntniserlangung, der Moment hinreichender Gewissheit; ab hier laufen die Fristen. A ist der Abschluss der Bewertung mit Begründung, im positiven wie im negativen Fall. Zwischen E und T0 können Stunden, Tage oder auch Wochen liegen, in denen niemand im Haus sagen kann, ob die Frist schon läuft.
Die Frist läuft ab hinreichender Gewissheit, nicht ab Abschluss der Analyse
Die Leitlinien der Kommission knüpfen die Kenntnis an die hinreichende Gewissheit aus der Erstbewertung. Erst wenn ein Hersteller mit hinreichender Gewissheit annehmen kann, dass die Schwachstelle aktiv ausgenutzt wird, gilt er als in Kenntnis. Einen abgeschlossenen Untersuchungsbericht setzt das nicht voraus. Dazu passt die Begriffsbestimmung des CRA, die für eine aktiv ausgenutzte Schwachstelle verlässliche Nachweise dafür verlangt, dass ein böswilliger Akteur sie in einem System ohne Zustimmung des Systemeigners ausgenutzt hat.
Die Konstruktion hat einen praktischen Grund. Ein Hinweis kommt oft unvollständig an, ohne Logs, ohne betroffene Version, ohne Beschreibung, wie die Auffälligkeit zustande kam. Mit diesen Informationen lässt sich keine hinreichende Gewissheit erreichen. Häufig braucht es mehrere Rückfragen beim Melder, bis eine Bewertung überhaupt möglich ist. Liefe die Frist ab Eingang, hinge ihre Einhaltung von der Reaktionszeit eines Dritten ab, auf die der Hersteller keinen Einfluss hat. Vor der Erstbewertung liegen verlässliche Nachweise selten vor, deshalb beginnt die Frist erst bei T0.
Umgekehrt kann T0 mitten in der Bewertung liegen. Sobald die vorliegenden Belege die aktive Ausnutzung hinreichend tragen, läuft die Frist, auch wenn Ursache und Umfang noch offen sind.
Bei eindeutigen Hinweisen fallen B und T0 zusammen. Meldet ein Kunde die Ausnutzung mit Belegen oder weist ein CSIRT darauf hin, bleibt für die Erstbewertung wenig zu prüfen. Welche Angaben in welcher Stufe fällig werden, führen die Meldestufen im Detail aus.
Datenschutz und NIS-2 kennen die Frage schon
Die Leitlinien der Kommission richten den Begriff ausdrücklich an zwei älteren Texten aus: an Erwägungsgrund 31 der Durchführungsverordnung (EU) 2024/2690 zur NIS-2-Richtlinie und an die Leitlinien 9/2022 des Europäischen Datenschutzausschusses zur Meldung von Verletzungen des Schutzes personenbezogener Daten nach der Datenschutz-Grundverordnung. Die Durchführungsverordnung gilt dabei nur für digitale Diensteanbieter, etwa Cloud- und Rechenzentrumsdienste, Online-Marktplätze oder Vertrauensdienste.
Der Erwägungsgrund beschreibt eine Schrittfolge. Der Diensteanbieter bewertet das verdächtige Ereignis zeitnah und stellt fest, ob überhaupt ein Sicherheitsvorfall vorliegt. Falls ja, bestimmt er Art und Schwere. Sobald er nach dieser Anfangsbewertung mit hinreichender Gewissheit feststellt, dass der Vorfall erheblich ist, gilt er als in Kenntnis. Die Kenntnis steht am Ende dieser Anfangsbewertung, nicht am Ende der Untersuchung.
Die Datenschutz-Leitlinien spielen denselben Mechanismus an vier Beispielfällen durch. Die rechte Spalte überträgt diese Fälle auf den CRA. Das ist unsere Lesart und steht so in keiner der beiden Quellen.
Beispielfall aus den Datenschutz-Leitlinien | Wann Kenntnis vorliegt | Entsprechung beim CRA |
Ein unverschlüsselter USB-Stick geht verloren | sobald der Verlust festgestellt ist, ohne Nachweis eines Zugriffs | keine Entsprechung, denn der CRA verlangt verlässliche Nachweise der Ausnutzung; ein bloßes Risiko reicht nicht |
Ein Dritter meldet die Panne und legt Belege vor | sofort mit dem Beleg | ein Kunde oder ein CSIRT meldet die Ausnutzung mit Belegen, B und T0 fallen zusammen |
Verdacht auf einen Einbruch ins eigene Netz | erst nach Prüfung und Bestätigung | ein Betreiber meldet eine Auffälligkeit im Feld ohne Belege, geprüft wird bis T0 |
Ein Erpresser meldet sich nach einem Angriff | nach Prüfung, dass der Angriff stattfand | ein Angreifer nennt Ihr Produkt, geprüft wird die tatsächliche Ausnutzung |
Die Erstbewertung ist inhaltlich und zeitlich eng
Inhaltlich klärt die Erstbewertung nach den Leitlinien der Kommission eine einzige Frage, nämlich ob das Ereignis eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Sicherheitsvorfall mit Auswirkung auf die Sicherheit des Produkts darstellt.
Alles Weitere verteilt sich auf die späteren Stufen. Die Leitlinien gehen davon aus, dass ein Hersteller seine Meldungen schrittweise ergänzt, während die eigene Untersuchung voranschreitet. Die Frühwarnung kommt mit begrenzten Informationen aus, die Angaben zur Art der Ausnutzung, zur betroffenen Produktversion und zur Abhilfe folgen mit der 72-Stunden-Meldung und dem Abschlussbericht. Die Frist beginnt deshalb mit der hinreichenden Gewissheit, auch wenn die Analyse noch nicht abgeschlossen ist.
Zeitlich ist die Phase ebenso eng. Das Gesetz sagt „unverzüglich“ für die Meldung, die Kommission erwartet in ihren Leitlinien eine sofortige Bewertung; keins von beiden ist definiert. Die Datenschutz-Leitlinien, auf die sich die Kommission beruft, liefern den Maßstab: Die vorbereitenden Schritte sollen zügig nach dem ersten Hinweis abgeschlossen sein, länger darf es nur in Ausnahmefällen dauern.
Zügig muss dabei die eigene Arbeit am Fall sein, also der Beginn und die Bearbeitung. Wartet der Hersteller auf Informationen, die er beim Melder angefordert hat, ist das ein sachlicher Grund für einen späteren Zeitpunkt T0. Liegenlassen ist es nicht.
Damit Vorgänge nicht unbegrenzt offen bleiben, empfehlen wir eine interne Obergrenze für die Dauer der Erstbewertung. Ist sie erreicht, bewertet der Hersteller mit den vorhandenen Informationen und schließt den Fall im Zweifel als nicht meldepflichtig ab. Liefert der Melder später neue Informationen, wird der Fall mit einem neuen Eingang wieder aufgenommen. Eine solche Grenze nennt keine der Quellen. Je länger der Abstand zwischen E und T0 ausfällt, desto eher wird eine Behörde prüfen, ob die Gewissheit nicht schon früher bestand.
Die Datenschutz-Leitlinien verlangen vom Verantwortlichen zusätzlich, sich so zu organisieren, dass er eine Verletzung rechtzeitig bemerkt; diese Pflicht folgt aus der Datenschutz-Grundverordnung. Für den CRA lesen wir daraus, dass Eingangskanäle und Erreichbarkeit zum Meldeprozess gehören, weil die Erstbewertung sonst nicht zügig beginnen kann.
Damit bleibt die Frage nach dem Freitagabend. Ein Hinweis kommt um 18 Uhr, die zuständige Person geht ins Wochenende, die Bewertung beginnt Montag um neun. Wer die Erstbewertung ohne sachlichen Grund liegen lässt, kann sich aus unserer Sicht nicht auf ein spätes T0 berufen. Stand Oktober 2026 rechnen wir damit, dass Behörden die Frist dann ab dem Zeitpunkt messen, zu dem die hinreichende Gewissheit bei zügiger Bewertung bestanden hätte. Belegen lässt sich das nicht. Keine der Quellen regelt, was eine verschleppte Erstbewertung auslöst.
Vier Zeitstempel gehören in den Schwachstellenvorgang
Den Abstand zwischen Eingang, Beginn der Erstbewertung und Kenntniserlangung muss ein Hersteller im Zweifel erklären können. Festgehalten wird das im Vorgang des PSIRT- oder Schwachstellenmanagement-Systems, in dem der Hinweis bearbeitet wird. Vier Felder reichen dafür.
Zeitstempel | Was festgehalten wird | Wozu |
E Eingang | Quelle, Kanal und Inhalt des Hinweises sowie die Stelle im Unternehmen, an der er einging | belegt, wann Sie erstmals etwas wussten |
B Beginn der Erstbewertung | wer die Bewertung übernimmt, mit Datum und Uhrzeit | erklärt den Abstand zum Eingang |
T0 Kenntniserlangung | Zeitpunkt der hinreichenden Gewissheit, mit den Belegen, die sie tragen | markiert den Fristbeginn |
A Abschluss der Bewertung | Entscheidung „aktiv ausgenutzt ja/nein“ beziehungsweise „meldepflichtig ja/nein“, mit Begründung und Verweis auf abgegebene Meldungen | dokumentiert die Entscheidung, auch im Negativfall |
Im Negativfall gibt es kein T0. Dann tragen E, B und A mit ihrer Begründung die Beweislast dafür, dass keine hinreichende Gewissheit bestand. Wer Rückfragen an den Melder und dessen Antworten ebenfalls mit Zeitstempel festhält, kann zusätzlich belegen, dass ein langer Abstand zwischen E und T0 auf Wartezeit beruht.
Derselbe Datensatz passt für den CRA, für NIS-2-Meldungen und für den Datenschutz, weil die Auslegung in allen drei Zusammenhängen die Kenntnis an hinreichende Gewissheit nach einer Anfangsbewertung knüpft. Wo dieser Schritt im Meldeprozess sitzt, beschreibt ein eigener Artikel.
Wer davon praktisch betroffen ist
Die meisten mittelständischen Hersteller werden selten etwas melden müssen. Eine aktiv ausgenutzte Schwachstelle setzt verlässliche Nachweise voraus, dass jemand sie im Feld tatsächlich ausgenutzt hat. Bei Maschinen und Anlagen tritt dieser Fall selten ein. Der Prozess muss trotzdem stehen, denn im Ernstfall bleibt keine Zeit, ihn aufzubauen.
Bei der Geldbuße für eine versäumte Frühwarnung unterscheidet der CRA nach Unternehmensgröße. Kleinst- und Kleinunternehmen sind von Geldbußen ausgenommen, wenn sie die 24-Stunden-Frist nicht einhalten. Wirksam ist die Ausnahme erst seit der Berichtigung vom Juli 2025; vorher verwies sie auf die falschen Absätze und erfasste die Geldbußen für die Meldepflichten nicht. Die Ausnahme gilt nur für die Frühwarnung, also weder für die 72-Stunden-Meldung noch für den Abschlussbericht. Mittlere und große Unternehmen sind nicht ausgenommen; für sie bleiben Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes im Raum, je nachdem, welcher Betrag höher ist.
Offen bleibt, ab wann Nachweise verlässlich sind. Die CRA Vulnerability Handling Guideline des VDMA räumt diese Unschärfe ausdrücklich ein und empfiehlt, im Zweifel binnen 24 Stunden eine Erstmeldung abzugeben und sie nach einer Prüfung gegebenenfalls zurückzuziehen.
Beide Lesarten sind vertretbar. Wer bis zur hinreichenden Gewissheit wartet, riskiert, dass eine Behörde den Fristbeginn später nach vorn legt. Wer früh meldet, nimmt in Kauf, eine Meldung zurücknehmen zu müssen.
Welchen der beiden Wege Sie gehen, ist eine Risikoentscheidung Ihres Hauses. Sie muss in jedem Fall dokumentiert sein. Die vier Zeitstempel kosten wenig und belegen im Streitfall Ihren Fristbeginn.
Kommentar hinzufügen