24 Stunden, 72 Stunden, 14 Tage: Die CRA-Meldefristen im Detail
Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die zentrale EU-Meldeplattform melden. Artikel 14 des Cyber Resilience Act definiert dafür ein dreistufiges Meldeverfahren mit festen Fristen. Was auf dem Papier überschaubar wirkt, wird in der Praxis zur Belastungsprobe. Denn der CRA sieht zwei unterschiedliche Meldepfade mit jeweils eigenen Fristen vor. Wie diese Meldepflichten insgesamt aufgebaut sind, behandeln wir im Überblick zu den CRA-Meldepflichten. Dieser Beitrag legt den Fokus auf die Fristen selbst: ihre Stufen, ihre Auslöser und das, was sie operativ bedeuten. Eingebettet sind sie in den Anforderungsrahmen, den der Cyber Resilience Act insgesamt setzt.
Inhalt
- Zwei Meldepfade, ein gemeinsamer Start
- Stufe 1: Frühwarnung innerhalb von 24 Stunden
- Stufe 2: Detaillierte Meldung innerhalb von 72 Stunden
- Stufe 3: Abschlussbericht, hier trennen sich die Pfade
- Die Fristen in der Übersicht
- So läuft die Meldung über die SRP-Plattform ab
- Was das für die Vorbereitung bedeutet
- Abgrenzung zu den NIS-2-Meldepflichten
- Geldbußen bei Fristversäumnis
- Fazit
Zwei Meldepfade, ein gemeinsamer Start
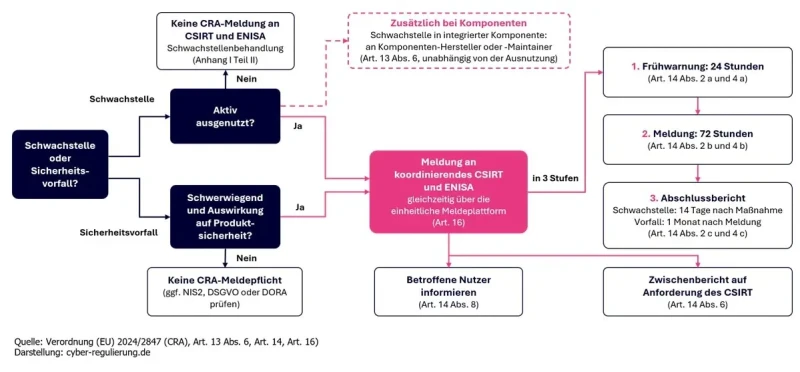
Die CRA-Meldefristen knüpfen an zwei meldepflichtige Ereignistypen an, die Artikel 14 unterscheidet: aktiv ausgenutzte Schwachstellen (Absätze 1 und 2) und schwerwiegende Sicherheitsvorfälle, die sich auf die Sicherheit des Produkts auswirken (Absätze 3 und 4). Beide Pfade beginnen identisch, mit einer Frühwarnung innerhalb von 24 Stunden und einer detaillierten Meldung innerhalb von 72 Stunden. Die Fristen für den Abschlussbericht unterscheiden sich jedoch erheblich, sowohl in der Dauer als auch im Auslöser.
Diese Unterscheidung ist kein formales Detail. Sie bestimmt, welche internen Prozesse greifen müssen, welche Informationen in welchem Zeitfenster vorliegen müssen und ab wann die Frist für den Abschlussbericht überhaupt zu laufen beginnt.
Stufe 1: Frühwarnung innerhalb von 24 Stunden
Sobald ein Hersteller Kenntnis von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Sicherheitsvorfall erlangt, muss er innerhalb von 24 Stunden eine Frühwarnung übermitteln. Diese geht gleichzeitig an das zuständige CSIRT und an die ENISA, und zwar über die einheitliche Meldeplattform, die die ENISA nach Artikel 16 betreibt.
Welche Angaben die Frühwarnung enthalten muss, hängt vom Ereignistyp ab. Sie ist bewusst knapp gehalten:
- Bei einer aktiv ausgenutzten Schwachstelle sind die Mitgliedstaaten anzugeben, in deren Hoheitsgebiet das betroffene Produkt nach Kenntnis des Herstellers bereitgestellt wurde (Artikel 14 Absatz 2 Buchstabe a).
- Bei einem schwerwiegenden Sicherheitsvorfall ist zumindest anzugeben, ob der Verdacht besteht, dass der Vorfall auf rechtswidrige oder böswillige Handlungen zurückzuführen ist. Gegebenenfalls sind zusätzlich die betroffenen Mitgliedstaaten zu nennen (Artikel 14 Absatz 4 Buchstabe a).
Eine vollständige Analyse ist zu diesem Zeitpunkt weder gefordert noch realistisch. Der Zweck der Frühwarnung ist, die zuständigen Stellen frühzeitig in die Lage zu versetzen, die Situation einzuordnen und bei Bedarf koordinierend zu reagieren.
In der Praxis bedeutet das: Innerhalb von 24 Stunden muss feststehen, dass ein meldepflichtiges Ereignis vorliegt, und die Meldung muss formuliert und über die Plattform eingereicht werden. Das setzt voraus, dass Verantwortlichkeiten, Entscheidungswege und Zugangsdaten zur Meldeplattform vorab geklärt sind.
Stufe 2: Detaillierte Meldung innerhalb von 72 Stunden
Innerhalb von 72 Stunden nach Kenntniserlangung folgt eine erweiterte Meldung. Welche Angaben sie enthalten muss, hängt wieder vom Ereignistyp ab:
- Bei einer aktiv ausgenutzten Schwachstelle sind, soweit verfügbar, allgemeine Informationen über das betroffene Produkt, über die allgemeine Art der Ausnutzung und der Schwachstelle sowie über ergriffene Korrektur- oder Risikominderungsmaßnahmen anzugeben, ebenso Maßnahmen, die Nutzer selbst ergreifen können (Artikel 14 Absatz 2 Buchstabe b).
- Bei einem schwerwiegenden Sicherheitsvorfall sind allgemeine Informationen über die Art des Vorfalls, eine erste Bewertung des Vorfalls sowie ergriffene Korrektur- oder Risikominderungsmaßnahmen und Maßnahmen für Nutzer anzugeben (Artikel 14 Absatz 4 Buchstabe b).
In beiden Fällen kann der Hersteller angeben, als wie sensibel er die gemeldeten Informationen einstuft. Der Schweregrad und Angaben zu böswilligen Akteuren gehören dagegen noch nicht in die 72-Stunden-Meldung, sondern erst in den Abschlussbericht.
Die 72-Stunden-Meldung baut auf der Frühwarnung auf und ergänzt sie um die Erkenntnisse der ersten drei Tage. Es handelt sich also nicht um eine vollständig neue Meldung, sondern um eine Aktualisierung bereits verfügbarer Informationen.
Für Hersteller ohne funktionierendes Product Security Incident Response Team (PSIRT) oder ohne strukturierten Incident-Response-Prozess wird diese Frist zur operativen Herausforderung. Denn parallel zur Meldung laufen typischerweise die technische Analyse, die interne Koordination zwischen Entwicklung, Produktmanagement und Rechtsabteilung sowie die Information der betroffenen Nutzer. Wer den dafür nötigen Prozess strukturiert aufsetzen will, findet in der IEC 62443-4-1 einen etablierten Rahmen für sichere Produktentwicklung samt Schwachstellenbehandlung.
Stufe 3: Abschlussbericht, hier trennen sich die Pfade
Bei der dritten Stufe zeigt sich der entscheidende Unterschied zwischen den beiden Meldepfaden. Der Trennpunkt liegt im Auslöser des Fristbeginns: Beim einen Pfad zählt die Verfügbarkeit einer Lösung, beim anderen die vorangegangene Meldung.
Aktiv ausgenutzte Schwachstellen: 14 Tage nach Verfügbarkeit der Korrektur- oder Risikominderungsmaßnahme
Für aktiv ausgenutzte Schwachstellen muss der Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme eingereicht werden (Artikel 14 Absatz 2 Buchstabe c). Der Fristbeginn ist also nicht an die Kenntniserlangung geknüpft, sondern an den Zeitpunkt, zu dem ein Sicherheitsupdate oder ein Workaround bereitsteht. Der Bericht umfasst eine Beschreibung der Schwachstelle einschließlich Schweregrad und Auswirkungen, verfügbare Informationen über böswillige Akteure sowie Details zu den bereitgestellten Sicherheitsupdates oder Korrekturmaßnahmen.
Das hat eine wichtige Konsequenz: Solange keine Korrektur- oder Risikominderungsmaßnahme verfügbar ist, beginnt die 14-Tage-Frist nicht zu laufen. Gleichzeitig bleibt die Pflicht bestehen, die Meldung bei neuen Erkenntnissen zu aktualisieren. Das als Koordinator benannte CSIRT kann erforderlichenfalls einen Zwischenbericht mit Statusaktualisierungen anfordern (Artikel 14 Absatz 6). Das gilt für beide Meldepfade.
Schwerwiegende Sicherheitsvorfälle: ein Monat nach der 72-Stunden-Meldung
Für schwerwiegende Sicherheitsvorfälle gilt eine andere Logik. Der Abschlussbericht muss spätestens einen Monat nach der detaillierten 72-Stunden-Meldung vorliegen (Artikel 14 Absatz 4 Buchstabe c). Der Fristbeginn ist hier fest an die zweite Meldestufe gekoppelt, nicht an die Verfügbarkeit einer Lösung.
Wann ein Vorfall als schwerwiegend gilt, definiert Artikel 14 Absatz 5. Schwerwiegend ist er, wenn er sich negativ auf die Fähigkeit des Produkts auswirkt oder auswirken kann, die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit sensibler oder wichtiger Daten oder Funktionen zu schützen. Schwerwiegend ist er auch dann, wenn er zur Einführung oder Ausführung von böswilligem Code im Produkt selbst oder im Netz- und Informationssystem eines Nutzers geführt hat oder führen kann.
Diese Fristkonstruktion ist anspruchsvoll. Der Abschlussbericht ist nach einem Monat einzureichen, unabhängig davon, ob die technische Analyse abgeschlossen ist oder eine vollständige Ursachenanalyse vorliegt.
Die Fristen in der Übersicht
Beide Meldepfade durchlaufen dieselben drei Stufen. Nur die Frist für den Abschlussbericht unterscheidet sich, in der Dauer wie im Auslöser.
| Meldestufe | Aktiv ausgenutzte Schwachstelle | Schwerwiegender Sicherheitsvorfall |
|---|---|---|
| Frühwarnung | 24 Stunden nach Kenntniserlangung | 24 Stunden nach Kenntniserlangung |
| Detaillierte Meldung | 72 Stunden nach Kenntniserlangung | 72 Stunden nach Kenntniserlangung |
| Abschlussbericht | 14 Tage nach Verfügbarkeit der Korrekturmaßnahme | 1 Monat nach der 72-Stunden-Meldung |
Eine Einordnung dieser Termine im größeren Bild bietet unser Überblick zu den Übergangsfristen des Cyber Resilience Act.
So läuft die Meldung über die SRP-Plattform ab
Die Fristen laufen gegen ein konkretes Werkzeug: die einheitliche Meldeplattform (Single Reporting Platform, SRP), die die ENISA nach Artikel 16 betreibt. Über sie gehen Frühwarnung, detaillierte Meldung und Abschlussbericht ein.
Die Plattform ist seit dem 11. September 2026 in Betrieb. Die folgenden Angaben beruhen auf dem Testbetrieb im Juni 2026 und den Unterlagen der ENISA vom Oktober 2026; Einzelheiten kann die ENISA weiterhin ändern.
Registrierung: was Sie vorab erledigen können
Melden kann nur, wer im Portal unter portal.cra-srp.enisa.europa.eu als Assigned Representative (AR) für den Hersteller registriert ist. Die Anmeldung läuft über ein persönliches EU-Login mit Multi-Faktor-Authentifizierung. Die ENISA rät, sich erst zu registrieren, wenn eine Meldung ansteht. Vorab erledigen lassen sich das EU-Login und die Festlegung, wer im Ernstfall einreicht. Da das CSIRT den Zugang parallel zur Meldung validiert, hält die Registrierung die 24-Stunden-Frist nicht auf. Wie die Registrierung abläuft und welches CSIRT Sie wählen, beschreibt unser Beitrag zum Start der CRA-Meldepflichten.
Der Meldeablauf im Portal, Stufe für Stufe
Die Frühwarnung erfolgt als Formular. Je nachdem, ob der Hersteller eine Schwachstelle oder einen Vorfall auswählt, blendet das Portal unterschiedliche Felder ein. Zu den Pflichtangaben gehören unter anderem Titel, Zusammenfassung, Hersteller und die Mitgliedstaaten, in denen das Produkt verfügbar ist. Optional sind unter anderem ein CVSS-Score, das betroffene Produkt und die Version. Die Auswahl der Vertriebsländer steuert, welche weiteren nationalen CSIRTs benachrichtigt werden.
Eine Schwachstellenmeldung kann mehrere Produkte und Versionen zugleich abdecken. Betrifft dieselbe Schwachstelle mehrere Produkte, ist also keine Einzelmeldung je Produkt nötig.
Meldungen lassen sich als Entwurf zwischenspeichern. Nach dem Absenden zeigt das Dashboard die Meldung samt Status. Zugleich erhält das nationale CSIRT die Meldung zur Prüfung und gibt die Weiterleitung an weitere CSIRTs gegebenenfalls frei.
In der Folgemeldung nach 72 Stunden kann der Hersteller optional angeben, warum die Meldung nicht an weitere nationale CSIRTs weitergeleitet werden soll. Das CSIRT prüft diese Gründe und hält die Meldung bei Bedarf zurück, gestützt auf einen delegierten Rechtsakt (EU) 2026/881 der Kommission. Im Testbetrieb waren die Felder der Folgemeldung noch nicht final. So sind etwa die Korrekturmaßnahmen optional, weil sie nach 72 Stunden noch nicht vorliegen müssen.
Das Portal dient allein der rechtlichen Meldepflicht nach Artikel 14. Freiwillige Meldungen Dritter oder eine Dateiablage sind zumindest zur Einführung nicht vorgesehen.
Was das Dashboard für die Fristen leistet
Das Dashboard zeigt die Fristen an, ersetzt die eigene Fristenüberwachung aber nicht. Die Plattform setzt die Fälligkeit der 72-Stunden-Meldung derzeit auf 48 Stunden nach dem Absenden der Frühwarnung. Die gesetzliche Frist läuft dagegen 72 Stunden ab Kenntniserlangung. Eine Meldung kann deshalb als überfällig erscheinen, obwohl noch Zeit bleibt. Die FAQ der ENISA zur SRP kündigt an, dass eine künftige Version der Plattform die Fälligkeit aus dem eingetragenen Zeitpunkt der Kenntniserlangung berechnet.
Für den Abschlussbericht zu einem schwerwiegenden Vorfall zeigt das Dashboard eine Fälligkeit einen Monat nach der 72-Stunden-Meldung. Für den Abschlussbericht zu einer Schwachstelle gibt es keinen Zähler, weil diese Frist erst mit der Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme beginnt. Die Zähler lösen Erinnerungs-E-Mails und Hinweise auf möglicherweise überfällige Meldungen aus. Für die Einhaltung der Fristen aus Artikel 14 bleibt der Hersteller verantwortlich.
Eingereichte Meldungen lassen sich im Rahmen ihres aktuellen Status weiter anpassen. Das System protokolliert dabei Änderungen und Ergänzungen. Mit dem Absenden der Abschlussmeldung ist der Vorgang geschlossen, danach sind keine Änderungen mehr möglich.
Was das für die Vorbereitung bedeutet
Die Meldefristen des CRA sind nicht verlängerbar. Wer sie einhalten will, braucht vorab definierte Prozesse, nicht erst im Ernstfall. Drei Punkte sind dabei entscheidend:
- die Fähigkeit, innerhalb von 24 Stunden eine qualifizierte Ersteinschätzung zu treffen und die Frühwarnung zu übermitteln,
- die organisatorische Zuordnung der Meldeverantwortung, also wer intern über die Meldepflicht entscheidet und wer die Meldung technisch einreicht,
- die saubere Unterscheidung zwischen den beiden Ereignistypen.
Zu dieser Vorbereitung gehört auch, das EU-Login der meldenden Personen vorab einzurichten und festzulegen, wer im Ernstfall auf der SRP einreicht.
Unternehmen, die bereits über ein PSIRT oder einen strukturierten Incident-Response-Prozess verfügen, werden die Anforderungen leichter in bestehende Abläufe integrieren. Wer diese Strukturen erst aufbauen muss, sollte das ohne weiteren Aufschub tun. Das gilt nicht nur für neue Produkte: Auch für Bestandsprodukte greifen die Meldepflichten, sobald eine aktiv ausgenutzte Schwachstelle oder ein schwerwiegender Vorfall bekannt wird.
Den Meldeprozess müssen Sie nicht selbst schreiben
Die Vorlagen geben Zuständigkeiten, Eskalationswege und Fristenüberwachung vor. Sie tragen Namen, Rollen und Kontaktwege ein und haben einen dokumentierten CRA-Meldeprozess, den Sie im Ernstfall anwenden können.
Abgrenzung zu den NIS-2-Meldepflichten
Die Meldefristen des CRA sind nicht mit den Meldepflichten nach der NIS-2-Richtlinie identisch, auch wenn die Friststruktur Parallelen aufweist. Der entscheidende Unterschied liegt im Bezugspunkt: NIS-2 richtet sich an Betreiber wesentlicher und wichtiger Einrichtungen und betrifft die Sicherheit von Netz- und Informationssystemen auf organisatorischer Ebene. Der CRA hingegen ist produktzentriert und verpflichtet den Hersteller.
Unternehmen, die unter beide Regelwerke fallen, müssen beide Meldepflichten unabhängig voneinander erfüllen. Ein und derselbe Vorfall kann damit zwei getrennte Meldeketten mit eigenen Fristen und eigenen Empfängern auslösen.
Geldbußen bei Fristversäumnis
Verstöße gegen die Meldepflichten können mit Geldbußen nach dem CRA geahndet werden. Der CRA sieht dafür Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des gesamten weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres (bei Unternehmen) vor, je nachdem, welcher Betrag höher ist.
Für Kleinst- und Kleinunternehmen gilt eine eng umrissene Erleichterung. Versäumen sie allein die 24-Stunden-Frist für die Frühwarnung, werden sie dafür nicht mit Geldbußen belegt. Die Meldepflicht selbst bleibt bestehen, und alle übrigen Fristen gelten uneingeschränkt. Die Erleichterung betrifft also nur die Sanktion für ein reines Verfehlen der ersten Frist. Die Hintergründe ordnen wir im Beitrag zur Klarstellung zum CRA ein.
Fazit
Die CRA-Meldefristen folgen einer klaren dreistufigen Logik: Frühwarnung, detaillierte Meldung, Abschlussbericht. Die eigentliche Komplexität liegt in der Unterscheidung zwischen Schwachstellen und Sicherheitsvorfällen, denn beide Pfade sehen unterschiedliche Fristen und unterschiedliche Auslöser für den Abschlussbericht vor. Wer diese Unterscheidung nicht sauber in den internen Prozessen abbildet, riskiert Fristversäumnisse. Nicht aus Nachlässigkeit, sondern weil im Ernstfall die falschen Annahmen über den zeitlichen Rahmen getroffen werden.
Die Fristen stehen fest, der Aufwand für die Vorbereitung hängt von Produktlandschaft und bestehenden Prozessen ab. Wenn Sie verstehen möchten, wie sich die Meldefristen konkret auf Ihre Produkte, Verantwortlichkeiten und Abläufe auswirken, lässt sich das gut in einem unverbindlichen Gespräch einordnen.