Importeure und Händler im CRA: Pflichten und Haftung
Der Cyber Resilience Act adressiert nicht nur Hersteller. Er verteilt die Verantwortung über die gesamte Lieferkette und nimmt jeden in die Pflicht, durch dessen Hände ein Produkt mit digitalen Elementen auf den EU-Markt gelangt. Wer ein Produkt einführt oder weiterverkauft, kann sich nicht darauf zurückziehen, dass der Hersteller schon alles richtig gemacht haben werde. Diese Verantwortungskette ist Teil des Anforderungsrahmens, den der Cyber Resilience Act insgesamt setzt.
Einführer (Importeure) sind in der EU ansässige Wirtschaftsakteure, die ein Produkt mit digitalen Elementen in den Verkehr bringen, das den Namen oder die Marke einer außerhalb der Union ansässigen Person trägt (typischerweise eines Herstellers aus einem Drittland). Das Inverkehrbringen ist diese erstmalige Bereitstellung auf dem Unionsmarkt. Händler sind Wirtschaftsakteure in der Lieferkette, die ein Produkt mit digitalen Elementen ohne Änderung seiner Eigenschaften auf dem Markt bereitstellen, ohne Hersteller oder Einführer zu sein. Hersteller, Einführer und Händler sind jeweils Wirtschaftsakteure im Sinne der Verordnung, mit abgestuften Pflichten.
Inhalt
Drei Rollen in der Lieferkette: Hersteller, Einführer, Händler
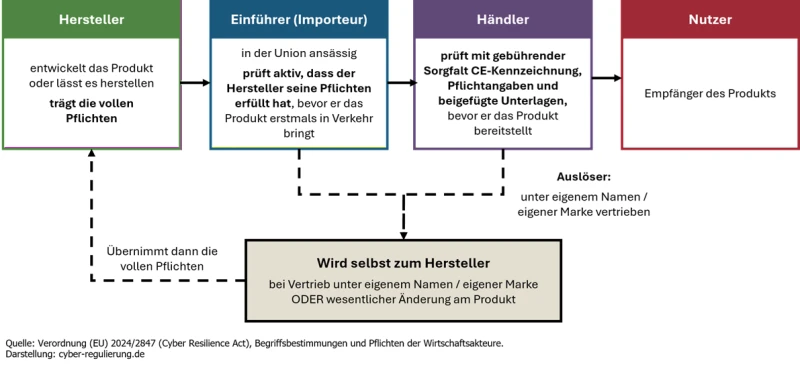
Wer welche Pflichten trägt, hängt allein davon ab, welche Rolle ein Wirtschaftsakteur entlang der Lieferkette einnimmt. Der Cyber Resilience Act unterscheidet drei Rollen mit klar abgestuften Pflichten.
| Rolle | Wann man diese Rolle hat | Kernpflicht |
|---|---|---|
| Hersteller | Entwickelt das Produkt oder lässt es entwickeln oder herstellen und bringt es unter eigenem Namen oder eigener Marke in den Verkehr | Trägt die vollen Pflichten |
| Einführer (Importeur) | In der Union ansässig, bringt ein Produkt erstmals auf den Unionsmarkt, das den Namen oder die Marke einer außerhalb der Union ansässigen Person trägt | Prüft aktiv, dass der Hersteller seine Pflichten erfüllt hat |
| Händler | Stellt ein Produkt ohne Änderung seiner Eigenschaften auf dem Markt bereit, ohne Hersteller oder Einführer zu sein | Prüft mit gebührender Sorgfalt CE-Kennzeichnung und sichtbare Pflichten |
Pflichten der Einführer
Einführer bringen nur Produkte mit digitalen Elementen in den Verkehr, die den grundlegenden Cybersicherheitsanforderungen genügen und bei denen die vom Hersteller festgelegten Verfahren den Anforderungen der Verordnung entsprechen. Der Einführer ist damit kein bloßer Logistikdienstleister, sondern ein Kontrollpunkt.
Vor dem Inverkehrbringen prüft der Einführer aktiv, dass der Hersteller seine Aufgaben erledigt hat:
- Der Hersteller hat das geeignete Konformitätsbewertungsverfahren durchgeführt und die technische Dokumentation erstellt.
- Das Produkt trägt die CE-Kennzeichnung, und die EU-Konformitätserklärung sowie die Informationen und Anleitungen für den Nutzer liegen in einer leicht verständlichen Sprache bei.
- Der Hersteller hat seine Kennzeichnungs- und Kontaktangaben angebracht.
Auf die korrekte CE-Kennzeichnung zu achten, gehört damit zu den Kernaufgaben des Einführers. Den Nachweis dieser Prüfung muss der Einführer auf Verlangen durch die erforderlichen Unterlagen belegen können.
Bestehen Zweifel an der Konformität, bringt der Einführer das Produkt erst dann in den Verkehr, wenn die Konformität hergestellt ist. Birgt das Produkt ein erhebliches Cybersicherheitsrisiko, unterrichtet er zusätzlich den Hersteller und die Marktüberwachungsbehörden.
Sichtbarkeit gehört ebenfalls zu den Pflichten. Der Einführer gibt seinen Namen, seinen eingetragenen Handelsnamen oder seine Handelsmarke, seine Postanschrift sowie eine E-Mail-Adresse oder andere digitale Kontaktmöglichkeit auf dem Produkt selbst, auf der Verpackung oder in den beigefügten Unterlagen an. Bringt ein europäischer Einführer ein NB-IoT-Gateway eines Drittstaatenherstellers auf den Markt, müssen seine Kontaktdaten auf dem Gerät oder der Verpackung erscheinen, damit Behörden und Nutzer den verantwortlichen Wirtschaftsakteur in der Union erreichen.
Auch nach dem Inverkehrbringen bleibt der Einführer in der Verantwortung. Erlangt er Kenntnis von einer Nichtkonformität, ergreift er unverzüglich Korrekturmaßnahmen, stellt die Konformität her oder nimmt das Produkt nötigenfalls vom Markt oder ruft es zurück. Erlangt er Kenntnis von einer Schwachstelle, informiert er unverzüglich den Hersteller, bei erheblichem Risiko zusätzlich die Marktüberwachungsbehörden. Ein Exemplar der EU-Konformitätserklärung hält der Einführer ab dem Inverkehrbringen mindestens zehn Jahre oder für den Unterstützungszeitraum bereit, je nachdem, welcher Zeitraum länger ist, und kann die technische Dokumentation auf Verlangen vorlegen. Stellt der Hersteller seine Betriebstätigkeit ein und kann seine Pflichten nicht mehr erfüllen, unterrichtet der Einführer die Marktüberwachungsbehörden und soweit möglich die Nutzer.
Pflichten der Händler
Händler befolgen beim Bereitstellen eines Produkts mit digitalen Elementen auf dem Markt die Vorschriften der Verordnung mit der gebührenden Sorgfalt. Die Pflichtentiefe ist eine andere als beim Einführer. Während der Einführer aktiv prüft, dass die Konformitätsbewertung und die technische Dokumentation tatsächlich erstellt wurden, überprüft der Händler im Wesentlichen das Sichtbare.
Vor der Bereitstellung kontrolliert der Händler vor allem das Sichtbare:
- Das Produkt trägt die CE-Kennzeichnung.
- Hersteller und Einführer haben ihre Kennzeichnungs-, Kontakt- und Informationspflichten erfüllt.
- Alle erforderlichen Dokumente liegen vor.
Der Maßstab bleibt die gebührende Sorgfalt, nicht die vollständige Konformitätsbewertung.
Bestehen Zweifel an der Konformität mit den grundlegenden Cybersicherheitsanforderungen, stellt der Händler das Produkt erst dann bereit, wenn die Konformität hergestellt ist. Bei erheblichem Risiko unterrichtet er unverzüglich den Hersteller und die Marktüberwachungsbehörden. Erlangt der Händler Kenntnis von einer Nichtkonformität, sorgt er dafür, dass Korrekturmaßnahmen ergriffen werden. Erlangt er Kenntnis von einer Schwachstelle, informiert er unverzüglich den Hersteller, bei erheblichem Risiko zusätzlich die Marktüberwachungsbehörden.
Die Abstufung ist für die Praxis zentral. Ein Händler, der eine vernetzte Maschinensteuerung weitervertreibt, muss nicht die technische Dokumentation des Herstellers inhaltlich nachvollziehen. Er muss aber erkennen, ob die CE-Kennzeichnung fehlt, ob Kontaktangaben fehlen oder ob ihm offensichtlich erforderliche Unterlagen nicht vorliegen.
Wann Einführer oder Händler selbst zum Hersteller werden
Die Rolle in der Lieferkette ist nicht statisch. Ein Einführer oder Händler gilt als Hersteller und unterliegt den vollständigen Herstellerpflichten, wenn einer von zwei Fällen eintritt. Der erste Fall: Er bringt ein Produkt mit digitalen Elementen unter seinem eigenen Namen oder seiner eigenen Marke in den Verkehr. Der zweite Fall: Er nimmt eine wesentliche Änderung an einem bereits in Verkehr gebrachten Produkt vor.
Die Folge ist erheblich. Wer als Hersteller gilt, trägt nicht mehr die abgestuften Prüfpflichten des Einführers oder Händlers, sondern die volle Verantwortung für Konformitätsbewertung, technische Dokumentation, Schwachstellenbehandlung und Meldepflichten. Was diese CRA-Herstellerpflichten im Einzelnen verlangen, ist deutlich umfangreicher als die Pflichten in der Lieferkette.
Eng verwandt ist die Regelung für sonstige Personen, die weder Hersteller noch Einführer oder Händler sind. Nimmt eine solche Person eine wesentliche Änderung an einem Produkt mit digitalen Elementen vor und stellt es bereit, gilt auch sie als Hersteller. Damit schließt die Verordnung die Lücke, dass durch nachträgliche Eingriffe ein Produkt verändert wird, ohne dass ein Verantwortlicher für den geänderten Stand greifbar wäre.
Identifizierung in der Lieferkette
Damit Behörden die Verantwortungskette zurückverfolgen können, müssen Wirtschaftsakteure Auskunft über ihre Bezugs- und Abgabewege geben. Sie übermitteln den Marktüberwachungsbehörden auf Anfrage Name und Anschrift aller Wirtschaftsakteure, von denen sie ein Produkt mit digitalen Elementen bezogen haben, sowie, soweit verfügbar, Name und Anschrift aller Wirtschaftsakteure, an die sie ein Produkt abgegeben haben.
Diese Auskunft ist zeitlich gebunden. Die Informationen müssen über zehn Jahre nach dem Bezug beziehungsweise zehn Jahre nach der Abgabe vorgelegt werden können. So bleibt die Lieferkette über einen langen Zeitraum rückverfolgbar, vom Hersteller über den Einführer bis zum Händler.
Sanktionen bei Pflichtverletzung
Verstöße gegen die Pflichten der Einführer und Händler sind sanktionsbewehrt. Bei Verstößen gegen die Pflichten der Wirtschaftsakteure, zu denen die Einführer- und die Händlerpflichten zählen, sind Geldbußen von bis zu 10 000 000 EUR oder, im Falle von Unternehmen, von bis zu 2 Prozent des gesamten weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres vorgesehen, je nachdem, welcher Betrag höher ist.
Die Höhe der möglichen Geldbußen macht deutlich, dass die Verordnung die Lieferkettenrollen ernst nimmt. Eine vertiefte Einordnung des Sanktionsrahmens bietet der Beitrag zu den CRA-Sanktionen.
Der Cyber Resilience Act ordnet die Verantwortung entlang der Lieferkette klar zu, lässt aber Abgrenzungsfragen offen, etwa wann eine Änderung als wesentlich gilt oder wann ein Händler faktisch zum Einführer wird. Weitere häufige Fragen zum Cyber Resilience Act beantwortet die CRA-FAQ. Wenn Sie verstehen möchten, welche Rolle Ihr Unternehmen unter dem Cyber Resilience Act einnimmt und welche Pflichten daraus folgen, lässt sich das gut in einem unverbindlichen Gespräch einordnen.
Unsicher über Ihre Rolle in der Lieferkette?
Ob Einführer, Händler oder doch Hersteller: Wir helfen Ihnen, Ihren regulatorischen Status zu bestimmen und die nächsten Schritte zu planen.