Radio Equipment Directive
Die Richtlinie 2014/53/EU, bekannt als Radio Equipment Directive (RED) oder Funkanlagenrichtlinie, regelt die Anforderungen an Funkanlagen, die in der Europäischen Union in Verkehr gebracht werden. Sie legt die grundlegenden Anforderungen an Sicherheit, Gesundheit, elektromagnetische Verträglichkeit und die effiziente Nutzung des Funkfrequenzspektrums fest. Die Delegierte Verordnung (EU) 2022/30 aktiviert die Cybersicherheitsanforderungen aus Artikel 3 Absatz 3 Buchstaben d, e und f der RED für bestimmte Geräteklassen. Diese Anforderungen sind seit dem 1. August 2025 anwendbar; ihre technische Operationalisierung erfolgt über die harmonisierte Normenreihe EN 18031.
Inhalt
Anwendungsbereich der RED
Die RED erfasst „Funkanlagen“, also elektrische oder elektronische Produkte, die bestimmungsgemäß Funkwellen aussenden und/oder empfangen, um Funkkommunikation oder Funkortung zu ermöglichen. Beispiele sind Mobiltelefone, WLAN-Router, Funkfernbedienungen und vieles mehr.
Delegierte Verordnung (EU) 2022/30
Die Delegierte Verordnung (EU) 2022/30 konkretisiert die grundlegenden Anforderungen der RED für mit dem Internet verbundene Funkanlagen. Als solche gelten alle Funkanlagen, die selbst über das Internet kommunizieren können, unabhängig davon, ob direkt oder über andere Geräte.
Das folgende vereinfachte Diagramm veranschaulicht den Entscheidungsprozess zur Bestimmung, ob ein Produkt die Konformitätsanforderungen der Delegierten Verordnung erfüllen muss.
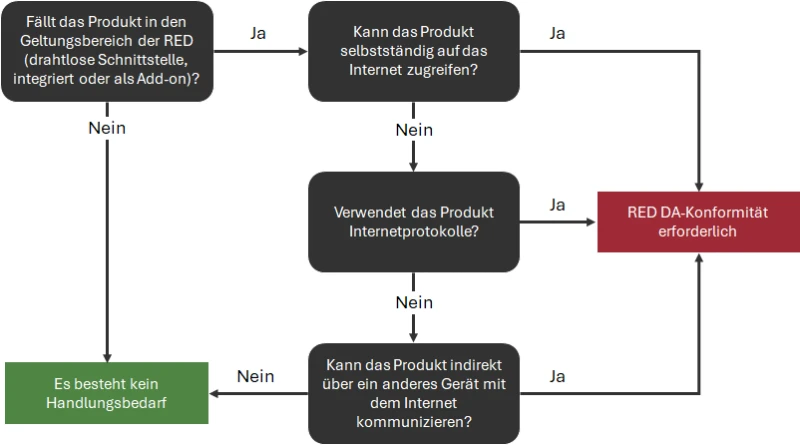
Zunächst muss festgestellt werden, ob das Produkt in den Anwendungsbereich der RED fällt. Wenn ja, wird geprüft, ob es selbstständig auf das Internet zugreifen kann. Wenn nicht, wird geprüft, ob es Internetprotokolle verwendet oder indirekt über ein anderes Gerät mit dem Internet kommunizieren kann. Ist dies der Fall, ist die Konformität mit der delegierten Verordnung erforderlich, andernfalls folgt aus Buchstabe d kein Handlungsbedarf. Das Diagramm bildet nur die Anforderung nach Artikel 3 Absatz 3 Buchstabe d ab. Für Buchstabe e (Schutz personenbezogener Daten) und Buchstabe f (Schutz vor Betrug) ist gesondert zu prüfen, ob das Produkt personenbezogene Daten verarbeitet oder Zahlungen ermöglicht. Funkanlagen für die Kinderbetreuung, Spielzeug und am Körper getragene Funkanlagen fallen unter Buchstabe e, wenn sie personenbezogene Daten verarbeiten, auch ohne Internetverbindung (Artikel 1 Absatz 2 der Delegierten Verordnung (EU) 2022/30).
Die Abgrenzung, ob ein Produkt unter die delegierte Verordnung fällt, ist in der Praxis häufig nicht eindeutig, insbesondere bei indirekter Internetanbindung. Wenn Sie diese Einordnung für Ihre Funkanlagen klären möchten, kann ein kurzes Orientierungsgespräch sinnvoll sein.
Grundlegende Sicherheitsanforderungen
Artikel 3 der Funkanlagenrichtlinie 2014/53/EU definiert die grundlegenden Anforderungen für Funkanlagen. Die Delegierte Verordnung (EU) 2022/30 aktiviert davon die Cybersicherheitsanforderungen aus Artikel 3 Absatz 3 für mit dem Internet verbundene Funkanlagen.
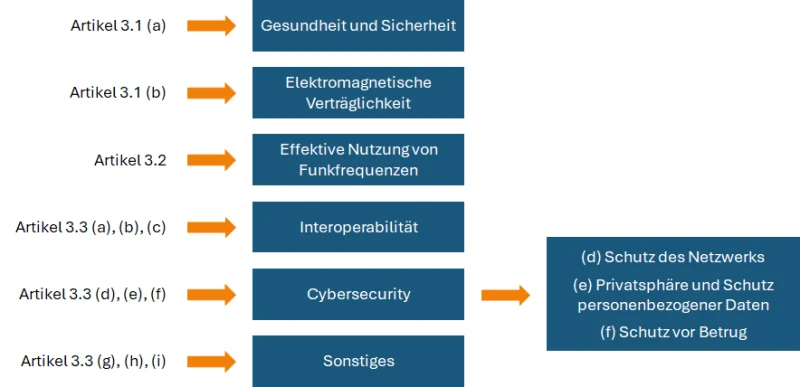
Von besonderer Bedeutung für die Cybersicherheit sind dabei die Artikel 3.3 (d), (e) und (f):
- Netzwerkschutz – Artikel 3.3 (d): Funkanlagen dürfen keine schädlichen Auswirkungen auf Netze oder deren Betrieb haben und keinen Missbrauch von Netzressourcen verursachen. Operationalisierung über EN 18031-1.
- Datenschutz und Privatsphäre – Artikel 3.3 (e): Funkanlagen müssen angemessene Sicherheitsvorkehrungen zum Schutz personenbezogener Daten und der Privatsphäre der Nutzer und Teilnehmer bieten. Operationalisierung über EN 18031-2.
- Betrugsschutz – Artikel 3.3 (f): Funkanlagen müssen Funktionen zum Schutz vor Betrug unterstützen, insbesondere bei der Nutzung kostenpflichtiger Dienste. Operationalisierung über EN 18031-3.
Zusammenhang mit dem Cyber Resilience Act
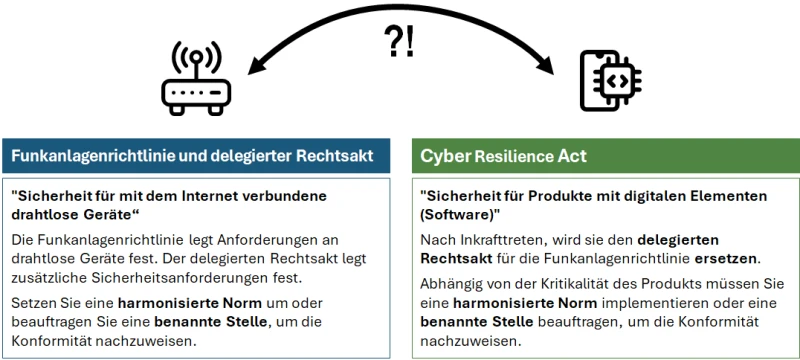
Der Cyber Resilience Act (CRA) löst den RED Delegated Act für Cybersicherheit ab. Mit der Delegierten Verordnung (EU) 2026/339 vom 16. Februar 2026 hat die Kommission die Aufhebung der Verordnung 2022/30 zum 11. Dezember 2027 formal beschlossen, dem Tag, an dem der CRA vollumfänglich gilt. Begründet wird dieser Schritt mit regulatorischer Konsistenz: Anhang I des CRA umfasst nach Erwägungsgrund 3 der Aufhebungsverordnung alle Elemente der grundlegenden Anforderungen aus Artikel 3 Absatz 3 d, e und f der RED. Eine parallele Geltung beider Regelwerke würde dieselben Schutzziele zweifach adressieren.
Für Hersteller bedeutet das einen klar geregelten Übergang in zwei Phasen:
- Bis 10. Dezember 2027: Der RED Delegated Act bleibt vollumfänglich anwendbar. Konformitätsbewertung erfolgt über die harmonisierte Normenreihe EN 18031.
- Ab 11. Dezember 2027: Funkanlagen mit digitalen Elementen fallen unter den CRA. Anhang I CRA und die kommende horizontale Norm EN 40000-1-4 ersetzen den RED-DA-Pfad.
Wichtig für die Marktüberwachung: Nach Erwägungsgrund 5 der Aufhebungsverordnung gelten die RED-Anforderungen für Funkanlagen, die zwischen dem 1. August 2025 und dem 10. Dezember 2027 in Verkehr gebracht wurden, auch nach der Aufhebung als Maßstab fort. Marktüberwachungsbehörden können diese Bestandsprodukte weiterhin gegen RED DA und EN 18031 prüfen.
Detaillierte Informationen zur Aufhebung und zum Übergang gibt es im Artikel „RED Delegated Act Aufhebung: Übergang zum CRA". Für Hintergründe zum CRA selbst empfehlen wir unseren Artikel zum Cyber Resilience Act.
Mit dem CRA verändern sich die Rahmenbedingungen für Funkanlagen spürbar. Gerne besprechen wir unverbindlich, wie sich RED, delegierter Rechtsakt und CRA zueinander verhalten und welche Anforderungen perspektivisch relevant bleiben.
Konformitätsbewertung
Die RED sieht für die Konformitätsbewertung drei Module vor, aus denen Hersteller je nach Konstellation wählen:
- Modul A – Interne Fertigungskontrolle: Anwendbar, wenn harmonisierte Normen existieren, im Amtsblatt der EU referenziert sind und vollständig eingehalten werden. Der Hersteller bewertet eigenverantwortlich; eine benannte Stelle ist nicht erforderlich.
- Modul B + C – EU-Baumusterprüfung mit anschließender Konformität mit der Bauart: Eine benannte Stelle prüft das Baumuster; der Hersteller stellt die Übereinstimmung der Serie mit dem geprüften Muster sicher. Erforderlich, wenn keine harmonisierten Normen vorliegen oder diese nicht vollständig angewandt werden.
- Modul H – Umfassende Qualitätssicherung: Vollständiges Qualitätssicherungssystem unter Aufsicht einer benannten Stelle.
Mit der Veröffentlichung der EN 18031 im Amtsblatt steht für die Cybersicherheitsanforderungen aus Artikel 3.3 d, e und f damit erstmals der Modul-A-Pfad offen. Hersteller, die EN 18031 nicht oder nur teilweise anwenden, müssen weiterhin eine benannte Stelle einbeziehen.
Harmonisierte Normen für die delegierte Verordnung
Auf Grundlage des Normungsauftrags der Europäischen Kommission wurde für jeden der drei Schutzziele aus Artikel 3.3 d, e und f eine eigene harmonisierte Norm entwickelt. Das Ergebnis ist die Normenreihe EN 18031, deren Fundstellen seit dem 30. Januar 2025 im Amtsblatt der EU referenziert sind (Durchführungsbeschluss (EU) 2025/138) und die seit dem Geltungsbeginn am 1. August 2025 Konformitätsvermutung tragen, teils mit Einschränkungen. Die Anforderungen an die Normen – Stand der Technik, Verhältnismäßigkeit zum Risiko, überprüfbare und reproduzierbare Prüfverfahren – sind in der EN 18031 umgesetzt.
EN 18031 - Normen für den delegierten Rechtsakt
Die EN 18031 ist die harmonisierte Normenreihe, die die Cybersicherheitsanforderungen der Verordnung 2022/30 konkretisiert. Sie besteht aus drei Teilen, die jeweils eines der Schutzziele aus Artikel 3 Absatz 3 RED adressieren:
- EN 18031-1: Anforderungen an internetfähige Funkanlagen – adressiert Artikel 3.3 (d), Netzwerkschutz.
- EN 18031-2: Anforderungen an Funkanlagen, die personenbezogene Daten oder Verkehrs-/Standortdaten verarbeiten – adressiert Artikel 3.3 (e), Datenschutz und Privatsphäre.
- EN 18031-3: Anforderungen an Funkanlagen, die Geld-, Werte- oder Wertpapierübertragungen ermöglichen – adressiert Artikel 3.3 (f), Betrugsschutz.
Die Fundstellen der drei Teile sind seit dem 30. Januar 2025 im Amtsblatt der EU referenziert und tragen seit dem 1. August 2025 Konformitätsvermutung. Mit der Aufhebung des RED Delegated Act zum 11. Dezember 2027 wird die EN 18031 in den Folgejahren durch EN 40000-1-4 unter dem CRA abgelöst. Die EN 40000-1-4 baut auf den Strukturen der EN 18031 auf, sodass ein Teil der Arbeit für die EN-18031-Konformität weiter nutzbar ist. Eine eigene Bewertung gegen die EN 40000-1-4 ersetzt sie aber nicht.
Marktüberwachung und Meldewege
Mit dem Geltungsbeginn der Cybersicherheitsanforderungen aus dem RED DA können seit dem 1. August 2025 auch Cyberanforderungen im Rahmen der Marktüberwachung geprüft werden. Diese Prüfbefugnis bleibt nach Erwägungsgrund 5 der Aufhebungsverordnung 2026/339 auch für Produkte erhalten, die bis zum 10. Dezember 2027 unter dem RED DA in Verkehr gebracht werden – selbst nach Aufhebung der Verordnung 2022/30.
Verdachtsfälle nicht-konformer Funkanlagen können in Deutschland an die Bundesnetzagentur (BNetzA) gemeldet werden (z. B. per E-Mail), sofern Produktidentifikation, vermutete Abweichung und Zeitpunkt des Inverkehrbringens hinreichend belegt sind. Relevante Verfahren können grundsätzlich im europäischen ICSMS-System sichtbar werden.
Eine ausführliche Beschreibung zu Meldewegen und erforderlichen Angaben finden Sie im Artikel „Funkanlage nicht konform? So melden Sie RED DA-Verstöße“.
Aktueller Stand in der Praxis
Im ICSMS sind seit August erste Fälle gelistet, bisher jedoch ausschließlich mit formalen Beanstandungen (z. B. fehlende Kennzeichnung). Die BNetzA weist auf Anfrage darauf hin, dass laufende Verfahren in der Regel nicht veröffentlicht werden und nur in „Ultima-Ratio“-Fällen – etwa bei geplanten Markteinschränkungen – öffentlich kommuniziert wird. Das Fehlen sichtbarer Cyberfälle bedeutet daher nicht zwingend, dass keine Prüfungen stattfinden.
RED, delegierter Rechtsakt und EN 18031 stellen konkrete Anforderungen an Entwicklung, Bewertung und Marktüberwachung von Funkanlagen. Wenn Sie einordnen möchten, was davon für Ihre Produkte gilt und welche nächsten Schritte sinnvoll sind, lässt sich das gut in einem unverbindlichen Gespräch klären.