ETSI EN 303 645 – Cybersicherheit für das IoT
Die rasante Verbreitung vernetzter Geräte in unserem Alltag macht die Sicherheit des Internet der Dinge (IoT) zu einer zentralen Herausforderung unserer Zeit. Als Antwort darauf hat das European Telecommunications Standards Institute (ETSI) die Norm ETSI EN 303 645 entwickelt. Diese Europäische Norm legt grundlegende Sicherheits- und Datenschutzanforderungen für Consumer-IoT-Geräte fest.
Die ETSI EN 303 645 richtet sich primär an Hersteller und bietet einen Rahmen für die Entwicklung sicherer IoT-Produkte. Sie berücksichtigt dabei die spezifischen Anforderungen verschiedener Gerätekategorien, von Smart-Home-Anwendungen bis hin zu vernetzten Haushaltsgeräten.
Dieser Beitrag beleuchtet die Kernaspekte der ETSI EN 303 645, erläutert ihre Bedeutung für das IoT und untersucht, wie sie zur Verbesserung der Cybersicherheit im Verbraucherbereich beiträgt. Wir werden die wichtigsten Anforderungen der Norm diskutieren und ihre Auswirkungen auf Hersteller, Verbraucher und den Markt für IoT-Geräte analysieren.
Inhalt
- Ziel und Anwendungsbereich der ETSI EN 303 645
- Die wichtigsten Anforderungen der ETSI EN 303 645
- Bedeutung und Einfluss der Norm
- Prüfung und Zertifizierung der ETSI EN 303 645
- Zusammenhang zwischen ETSI EN 303 645 und der Radio Equipment Directive (RED)
- Zusammenhang zwischen ETSI EN 303 645 und der EN 18031
Ziel und Anwendungsbereich der ETSI EN 303 645
Die ETSI EN 303 645 wurde speziell für Hersteller von IoT-Geräten entwickelt, um diese bei der Implementierung von Sicherheitsmaßnahmen in ihren Produkten zu unterstützen. Die Norm gilt für Consumer-IoT-Geräte aller Art, von Smart-Home-Produkten wie Thermostaten und Kameras bis hin zu vernetzten Haushaltsgeräten. Geräte, die keine Consumer-IoT-Geräte sind, etwa solche, die vorrangig für die Fertigung, das Gesundheitswesen oder andere industrielle Anwendungen bestimmt sind, fallen nicht in den Anwendungsbereich. Hauptziel der Norm ist es, Sicherheitsrisiken zu minimieren und Cyberangriffe zu verhindern, die durch Schwachstellen in IoT-Geräten ermöglicht werden könnten.
Die wichtigsten Anforderungen der ETSI EN 303 645
Die Norm umfasst eine Vielzahl von Anforderungen, die sich in mehrere Hauptkategorien gliedern lassen:
- Keine universellen Standardpasswörter: IoT-Geräte dürfen keine leicht erratbaren oder wiederholbaren Standardpasswörter verwenden. Jedes Gerät sollte mit einem einzigartigen Passwort ausgeliefert werden.
- Implementierung einer sicheren Kommunikation: Alle Kommunikationskanäle, die von den IoT-Geräten verwendet werden, müssen verschlüsselt werden, um die Datenintegrität und -vertraulichkeit zu gewährleisten.
- Sichere Software-Updates: Die Möglichkeit, Software sicher zu aktualisieren, ist eine wesentliche Anforderung. Dies schließt Mechanismen ein, um Updates zu authentifizieren und Angriffe durch manipulierte Software zu verhindern.
- Speicherung von personenbezogenen Daten: Die Norm fordert, dass personenbezogene Daten sicher gespeichert und verarbeitet werden, um Datenschutz und Datensicherheit zu garantieren.
- Systeme zur Meldung von Schwachstellen: Hersteller müssen ein Verfahren zur Meldung und Behebung von Sicherheitslücken implementieren, damit Schwachstellen effizient und verantwortungsvoll adressiert werden können.
- Minimale Offenlegung von Diensten: IoT-Geräte sollten nur die minimal notwendigen Dienste nach außen offenlegen, um das Risiko von Angriffen zu minimieren.
Bedeutung und Einfluss der Norm
Die Einführung der ETSI EN 303 645 ist ein wichtiger Schritt zur Standardisierung der Sicherheitsanforderungen für IoT-Geräte. Sie trägt dazu bei, das Vertrauen der Verbraucher in IoT-Technologien zu stärken und fördert die Entwicklung sichererer Produkte. Für Hersteller bedeutet die Einhaltung dieser Norm nicht nur eine Verbesserung der Produktsicherheit, sondern sie kann auch zur Differenzierung im Markt beitragen, da Sicherheit ein immer wichtigeres Verkaufsargument wird.
Prüfung und Zertifizierung der ETSI EN 303 645
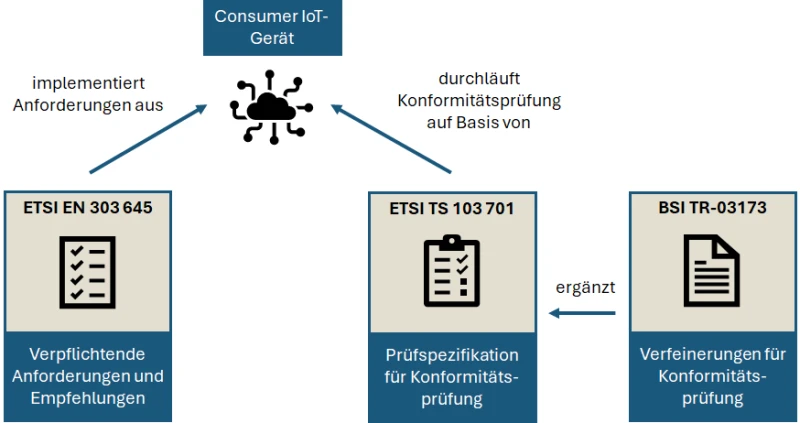
IoT-Geräte müssen die Basissicherheitsanforderungen der ETSI EN 303 645 erfüllen, um als sicher betrachtet zu werden. Die ETSI TS 103 701 bietet die Mittel, um diese Einhaltung zu prüfen. Die BSI TR-03173 fügt spezifische Kriterien hinzu, die die Qualität und Genauigkeit der Konformitätsbewertungen verbessern.
ETSI EN 303 645 – Cyber Security for Consumer Internet of Things: Baseline Requirements
Die ETSI EN 303 645 setzt die Basisanforderungen für die Cyber-Sicherheit von verbraucherorientierten IoT-Geräten fest. Sie zielt darauf ab, ein Sicherheitsfundament zu schaffen, indem sie Herstellern Leitlinien bietet, wie sie ihre Produkte von Beginn an (Security by Design) sicher gestalten können. Die Norm deckt eine breite Palette von Geräten ab und umfasst verpflichtende Sicherheitsmechanismen sowie zusätzliche Empfehlungen, die nur unter spezifischen Umständen umgangen werden dürfen.
ETSI TS 103 701 – Cyber Security for Consumer Internet of Things: Conformance Assessment of Baseline Requirements
Die ETSI TS 103 701 ergänzt die ETSI EN 303 645, indem sie eine Prüfspezifikation für die Konformitätsbewertung bereitstellt. Diese Spezifikation umfasst Testfälle für jede Sicherheitsanforderung und -empfehlung aus der EN 303 645 und bietet eine Methodik, um zu bewerten, ob ein IoT-Gerät diese Anforderungen erfüllt. Die TS 103 701 erleichtert Herstellern und Prüfstellen die systematische Überprüfung der Sicherheitseigenschaften von IoT-Geräten.
BSI TR-03173 – Amendments for Conformance Assessments
Die technische Richtlinie BSI TR-03173 ergänzt die ETSI EN 303 645 und die ETSI TS 103 701, indem sie spezifische Verfeinerungen für die Durchführung der Konformitätsprüfung festlegt. Diese Verfeinerungen zielen darauf ab, die generischen Aspekte der Norm und der Prüfspezifikation zu präzisieren, insbesondere in Bereichen wie Benutzerfreundlichkeit, die in der ursprünglichen Prüfspezifikation nur informativ behandelt werden.
Weitere Informationen zur Zertifizierung von Consumer IoT gibt es beim BSI: https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Standards-und-Zertifizierung/Consumer-IoT/Consumer-IoT.html
Zusammenhang zwischen ETSI EN 303 645 und der Radio Equipment Directive (RED)
Der Delegated Act zur Radio Equipment Directive (RED) ist ein verbindlicher Rechtsakt der EU, der spezifische Sicherheits- und Datenschutzanforderungen für Funkausrüstungen festlegt. Im Gegensatz dazu bietet die ETSI EN 303 645 als technische Norm Empfehlungen zur Cybersicherheit für IoT-Geräte, die nicht rechtlich verpflichtend sind.
Die ETSI EN 303 645 kann von Herstellern genutzt werden, um die Anforderungen des RED Delegated Acts zu erfüllen, insbesondere im Bereich der Cyber-Sicherheit für Consumer IoT-Geräte. Sie ist jedoch speziell auf Verbraucherprodukte ausgerichtet und nicht für alle unter die RED fallenden Produkttypen geeignet. Hersteller, deren Produkte außerhalb dieser Kategorie liegen, müssen andere Normen berücksichtigen, um die RED-Anforderungen vollständig zu erfüllen.
Die ETSI EN 303 645 ist unter der RED allerdings nicht harmonisiert. Als harmonisierte Normen für Artikel 3 Absatz 3 Buchstaben d, e und f sind nur die EN 18031-1, -2 und -3 gelistet (Durchführungsbeschluss (EU) 2025/138). Wer die ETSI EN 303 645 anwendet, erhält daher keine Konformitätsvermutung. Für die betroffenen Anforderungen ist eine benannte Stelle einzubeziehen, über eine EU-Baumusterprüfung oder eine umfassende Qualitätssicherung.
Die Delegierte Verordnung (EU) 2022/30 wird mit Wirkung vom 11. Dezember 2027 durch die Delegierte Verordnung (EU) 2026/339 aufgehoben. Ab dann ergeben sich die Cybersicherheitsanforderungen für diese Produkte aus dem Cyber Resilience Act.
Siehe hierzu auch die Artikel zur Radio Equipment Directive und der EN 18031 – Die neue Normreihe für Cybersecurity in Funkanlagen.
Zusammenhang zwischen ETSI EN 303 645 und der EN 18031
Die ETSI EN 303 645 und die EN 18031 Normenreihe ergänzen sich in ihrem Ansatz zur Verbesserung der Cybersicherheit vernetzter Geräte. Während die ETSI EN 303 645 sich auf Consumer-IoT-Geräte konzentriert und grundlegende Sicherheitsanforderungen definiert, adressiert die EN 18031-Reihe spezifisch die Cybersicherheit von Funkanlagen im Kontext der Radio Equipment Directive (RED).
Die EN 18031-Reihe, bestehend aus mehreren Teilen, legt detaillierte technische Spezifikationen für verschiedene Aspekte der Funkanlagensicherheit fest. Sie behandelt Themen wie den Schutz des Netzes, den Schutz personenbezogener Daten und den Schutz vor Betrug. Im Gegensatz dazu bietet die ETSI EN 303 645 einen breiteren, aber weniger spezifischen Ansatz für IoT-Geräte im Allgemeinen.
Hersteller von IoT-Geräten, die auch als Funkanlagen klassifiziert werden, müssen möglicherweise beide Standards berücksichtigen. Die ETSI EN 303 645 kann als Ausgangspunkt für grundlegende Sicherheitsmaßnahmen dienen, während die EN 18031-Reihe zusätzliche, spezifische Anforderungen für Funkaspekte des Geräts liefert. Zusammen bilden diese Standards ein umfassendes Rahmenwerk für die Sicherheit vernetzter Geräte in Europa.