Security Level in IEC 62443: Was sie bedeuten und wie man sie erreicht
Die IEC 62443-Normenreihe definiert wichtige Anforderungen für die Cybersicherheit in industriellen Automatisierungs- und Steuerungssystemen (Industrial Automation and Control Systems, IACS). Ein zentrales Konzept hierbei sind die Security Level (SLs), die verschiedene Stufen der Sicherheit definieren. In diesem Artikel werden wir die Bedeutung dieser Security Level erläutern und darauf eingehen, wie sie erreicht werden können.
Inhalt
Was sind Security Level?
Security Level (SL) in IEC 62443 sind definierte Stufen der Sicherheit, die sowohl für ganze Systeme als auch für einzelne Komponenten gelten. Sie reichen von SL 0, was keine spezifischen Anforderungen bedeutet, bis SL 4, der höchsten Sicherheitsstufe. Jede höhere Stufe bietet einen stärkeren Schutz gegen potenzielle Bedrohungen.
| Stufe | Definition |
|---|---|
| SL 0 | Das Security-Level 0 ist implizit festgelegt und bedeutet, dass keine Security-Anforderungen oder -Schutz notwendig sind. |
| SL 1 | Schutz gegen beiläufigen oder zufälligen Verstoß |
| SL 2 | Schutz gegen einen absichtlichen Verstoß mit einfachen Mitteln und geringem Aufwand, allgemeinen Fertigkeiten und geringer Motivation. |
| SL 3 | Schutz gegen einen absichtlichen Verstoß mit hochentwickelten Mitteln und mittlerem Aufwand, IACS-spezifischen Fertigkeiten und mittlerer Motivation |
| SL 4 | Schutz gegen einen absichtlichen Verstoß mit hochentwickelten Mitteln und erheblichem Aufwand, IACS-spezifischen Fertigkeiten und hoher Motivation |
Die Security Level werden für jede der sieben Fundamental Requirements (FRs) separat definiert. Diese FRs umfassen:
- Identifikation und Authentifizierung
- Nutzungskontrolle
- Systemintegrität
- Datenvertraulichkeit
- Eingeschränkter Datenfluss
- Zeitnahe Reaktion auf Ereignisse
- Ressourcenverfügbarkeit
Durch diese differenzierte Betrachtung ermöglicht der Standard eine präzise Anpassung der Sicherheitsmaßnahmen an die spezifischen Anforderungen und Risiken eines Systems.
Wie unterscheiden sich Security Level für Systeme und Komponenten?
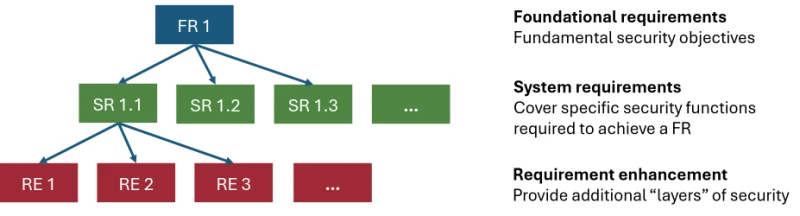
Die Anwendung der Security Level erfolgt sowohl auf System- als auch auf Komponentenebene. Auf Systemebene, wie in IEC 62443-3-3 beschrieben, werden für jedes FR spezifische Sicherheitsanforderungen (Security Requirements, SRs) definiert. Diese SRs bestehen aus Basisanforderungen und optionalen Erweiterungen (Requirement Enhancements, REs), die den verschiedenen SLs zugeordnet werden.
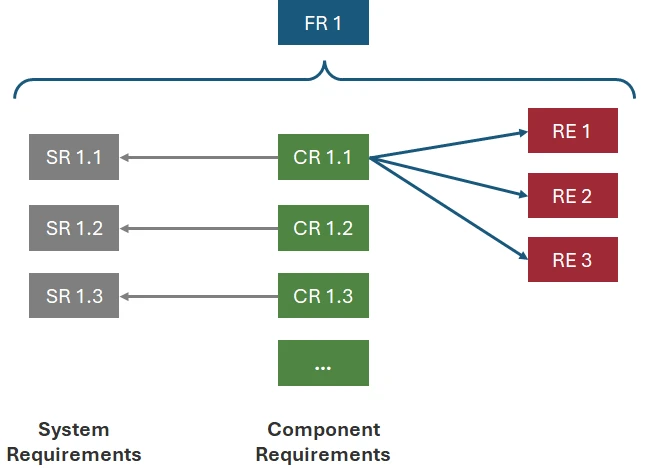
Auf Komponentenebene, geregelt durch IEC 62443-4-2, werden diese SRs und REs in Komponentenanforderungen (Component Requirements, CRs) und entsprechende REs übersetzt.
Dabei unterscheidet die IEC 62443-4-2 vier Typen von Komponenten:
Host-Geräte (host device)
Dies sind Geräte, die ein Betriebssystem wie Microsoft Windows oder Linux verwenden. Sie können eine oder mehrere Softwareanwendungen, Datenspeicher oder Funktionen von verschiedenen Anbietern hosten. Typische Merkmale sind Dateisysteme, programmierbare Dienste, kein Echtzeit-Scheduler und eine vollständige Mensch-Maschine-Schnittstelle (HMI) mit Tastatur, Maus etc.
Netzwerkgeräte (network device)
Diese Geräte ermöglichen den Datenfluss zwischen Geräten oder beschränken ihn, interagieren aber nicht direkt mit einem Steuerungsprozess. Sie verfügen typischerweise über ein eingebettetes Betriebssystem oder eine Firmware, keine HMI, keinen Echtzeit-Scheduler und werden über eine externe Schnittstelle konfiguriert.
Softwareanwendungen (software application)
Hierzu gehören ein oder mehrere Softwareprogramme und ihre Abhängigkeiten, die zur Interaktion mit dem Prozess oder dem Steuerungssystem selbst verwendet werden. Ein Beispiel hierfür ist Konfigurationssoftware. Softwareanwendungen werden in der Regel auf Host-Geräten oder eingebetteten Geräten ausgeführt.
Eingebettete Geräte (embedded device)
Dies sind Geräte, die eingebettete Software verwenden, um industrielle Prozesse direkt zu überwachen, zu steuern oder zu betätigen. Typische Merkmale sind: Programmierung über eine externe Schnittstelle, eingebettetes Betriebssystem und Echtzeit-Scheduler. Beispiele sind SPS, Sensoren und Safety-Controller.
Während die meisten CRs und REs für alle Komponententypen gelten, gibt es auch spezifische Anforderungen für bestimmte Komponententypen.
Security-Level-Anforderung erhalten?
Viele Anforderungen zu IEC 62443 SL 2 oder SL 3 sind nicht eindeutig formuliert. Wir unterstützen Hersteller dabei, solche Anforderungen fachlich einzuordnen, relevante Anforderungen aus IEC 62443-3-3 und IEC 62443-4-2 abzuleiten und belastbare Nachweise für Kunden, Audits oder Zertifizierungen vorzubereiten.
Wie erreicht man die Security Level?
Die Erreichung von Security Level unterscheidet sich für Systeme und Komponenten. Auf Systemebene beginnt der Prozess mit einer Zonierung gemäß IEC 62443-3-2. Anschließend werden die erforderlichen SLs für jede Zone festgelegt und das System entsprechend zusammengestellt. Falls eine Komponente ein benötigtes SL nicht erreicht, müssen Compensating Countermeasures für diese Komponente geplant werden.
Für Komponenten ist der Prozess etwas anders. Zunächst muss der Einsatzzweck ermittelt oder festgelegt werden, wobei gegebenenfalls mit Annahmen gearbeitet werden sollte. Dann folgt die Ermittlung des Risikos und des benötigten SLs. Schließlich wird festgelegt, welche Sicherheitsanforderungen die Komponente selbst erfüllen soll und welche durch Integration ins System erfüllt werden.
Bei der Bewertung von Komponenten ist es wichtig zu verstehen, dass nicht alle Sicherheitsanforderungen direkt von der Komponente selbst erfüllt werden müssen. Die Anforderungen können dabei in zwei Kategorien eingeteilt werden: die Anforderungen, die von der Komponente selbst erfüllt werden ("met by component") und solche, die durch Integration in das System erfüllt ("met by integration into system") sein können.
Diese Unterscheidung ermöglicht eine flexible Herangehensweise an die Sicherheitsimplementierung und berücksichtigt, dass manche Sicherheitsfunktionen effektiver auf Systemebene umgesetzt werden können. Bei der Bewertung und Auswahl von Komponenten ist es daher wichtig, sowohl die inhärenten Sicherheitsfähigkeiten der Komponente als auch die Möglichkeiten zur Integration in das Gesamtsystem zu berücksichtigen. Dies erlaubt eine ausgewogene und effiziente Verteilung der Zuständigkeiten zwischen Komponenten und dem übergeordneten System.
Herausforderungen bei der Anwendung der Security Level
Die Anwendung der Security Level stellt Unternehmen vor diverse Herausforderungen. Eine der größten Hürden ist die kontinuierliche Anpassung an die sich ständig verändernde Bedrohungslandschaft. Schutzmaßnahmen, die heute als ausreichend gelten, können bereits morgen nicht mehr genügen.
Ein weiteres Problem besteht im Risiko der Über- oder Untererfüllung von Anforderungen für Komponenten durch pauschale SL-Zuweisungen. Es ist weder sinnvoll noch im Sinne der IEC 62443, einer Komponente bzw. einem Produkt pauschal ein Security Level zuzuweisen. Die Sicherheitsanforderungen hängen stark vom Einsatzkontext und dem Gesamtsystem ab. Ein Produkt, das in einem kritischen System verwendet wird, erfordert möglicherweise höhere Sicherheitsmaßnahmen als dasselbe Produkt in einem weniger sensiblen Umfeld.
Zusätzlich erschwert die Vergleichbarkeit von SLs die Anwendung. Das Marketing neigt dazu, pauschale SLs für Komponenten zu verwenden, die in der Praxis nicht sinnvoll sind. Der Wunsch nach einfacher Vergleichbarkeit von Produkten durch pauschale SLs, insbesondere auch bei Zertifizierungen, steht im Widerspruch zum differenzierten Ansatz der IEC 62443. Eine Übervereinfachung kann zu einer Fehleinschätzung der tatsächlichen Sicherheitssituation führen. Es gibt jedoch auch Bestrebungen in der Industrie, Komponenten mit pauschalen SLs zu kennzeichnen. Einige Zertifizierungsschemen (wie ISASecure) vergeben solche pauschalen SLs für Komponenten. Diese Praxis entspricht nicht der Intention der IEC 62443 und sollte kritisch hinterfragt werden.
Empfehlungen und Fazit
Für eine effektive Anwendung der Security Level gemäß IEC 62443 empfiehlt sich ein ganzheitlicher Ansatz, der Sicherheitsanforderungen im Kontext des Gesamtsystems analysiert. Eine detaillierte Dokumentation der Sicherheitsfähigkeiten von Produkten in Bezug auf die verschiedenen FRs ist unerlässlich. Dabei sollten auch mögliche Compensating Countermeasures für nicht direkt erfüllte Anforderungen berücksichtigt werden. Von entscheidender Bedeutung ist zudem die regelmäßige Überprüfung und Aktualisierung der Sicherheitsbewertungen.
Die Security Level der IEC 62443 bieten einen strukturierten Ansatz zur Definition und Erreichung von Cybersicherheitszielen in IACS. Ihre effektive Anwendung erfordert ein differenziertes Verständnis und eine sorgfältige Abwägung zwischen Standardisierung und Flexibilität.
Die Herausforderungen bei der Anwendung von Security Level, insbesondere im Bereich der Produktzertifizierung, verdeutlichen die Notwendigkeit eines ganzheitlichen und kontextbezogenen Ansatzes. Organisationen müssen ihre Sicherheitsmaßnahmen gezielt an ihre spezifischen Anforderungen und Risiken anpassen, um einen robusten Schutz gegen Cyberbedrohungen aufzubauen.
Letztendlich ist die erfolgreiche Implementierung von Security Level gemäß IEC 62443 ein kontinuierlicher Prozess, der Fachwissen, Sorgfalt und Anpassungsfähigkeit erfordert. Nur durch diesen umfassenden Ansatz können Unternehmen die Sicherheit ihrer industriellen Automatisierungs- und Steuerungssysteme in einer sich ständig wandelnden Bedrohungslandschaft gewährleisten.
Sie müssen Security Level nach IEC 62443 praktisch anwenden?
Wenn Kunden, Auditoren oder Zertifizierungsstellen Security-Level-Anforderungen stellen, muss klar sein, ob sich diese auf ein System, eine Zone, eine Komponente oder einzelne Anforderungen beziehen. Wir helfen bei der Einordnung, Ableitung konkreter Maßnahmen und Vorbereitung belastbarer Nachweise.