NIS-2-Umsetzung in Europa: Ein Überblick über den aktuellen Stand

  • Markus Müller
  • Veröffentlicht am
  • 6 Min. Lesezeit

Die Europäische Union hat am 14. Dezember 2022 die NIS-2-Richtlinie verabschiedet. Diese Richtlinie ersetzt die bisherige NIS-Richtlinie aus dem Jahr 2016 und zielt darauf ab, die Cybersicherheit in den EU-Mitgliedstaaten zu verbessern.

Die NIS-2-Richtlinie erweitert den Geltungsbereich auf zusätzliche Wirtschaftssektoren und verschärft die Sicherheitsanforderungen für Unternehmen und Organisationen. Betroffen sind Vielzahl von Unternehmen und Organisationen, darunter Energie, Verkehr, Bankwesen, Gesundheitswesen, digitale Infrastruktur und öffentliche Verwaltung

Die EU-Mitgliedstaaten müssen die Vorgaben der NIS-2-Richtlinie bis zum 17. Oktober 2024 in nationales Recht umsetzen. Dies erfordert in vielen Ländern umfangreiche Anpassungen der bestehenden Gesetze und Strukturen im Bereich der Cybersicherheit.

Dieser Artikel gibt einen Überblick über den Stand der NIS-2-Umsetzung in den verschiedenen EU-Ländern zum 17. Oktober 2024; spätere Entwicklungen sind nicht berücksichtigt.

Inhalt
  1. Was ist die NIS-2-Richtlinie?
  2. Übersicht über den NIS 2 Umsetzungsstand in der EU
    1. Länder, die bereits ein Gesetz verabschiedet haben
    2. Länder mit einem Gesetz / Entwurf
    3. Länder ohne öffentlichen Entwurf
  3. Detaillierte Länderübersicht der NIS 2 Umsetzung
  4. Unterstützung bei der Umsetzung der NIS-2-Richtlinie
  5. Fazit

Was ist die NIS-2-Richtlinie?

Die NIS-2-Richtlinie ist eine umfassende Überarbeitung der ursprünglichen NIS-Richtlinie aus dem Jahr 2016 und zielt darauf ab, die Cybersicherheitsstandards in der gesamten EU zu erhöhen. Zu den Hauptmerkmalen gehören:

  • Erweiterter Anwendungsbereich auf zusätzliche Sektoren
  • Strengere Sicherheitsanforderungen
  • Verbesserte Meldepflichten für Vorfälle
  • Anwendbarkeit auf eine breite Palette von "wesentlichen" und "wichtigen" Einrichtungen in verschiedenen Sektoren

Die EU-Mitgliedstaaten sind verpflichtet, NIS2 bis zum 17. Oktober 2024 in nationales Recht umzusetzen. Dies stellt für viele Länder eine erhebliche Herausforderung dar, da umfangreiche Änderungen in den nationalen Cybersicherheitsgesetzen und -strukturen erforderlich sind.

Übersicht über den NIS 2 Umsetzungsstand in der EU

Die folgende Karte zeigt den Umsetzungsstand der NIS-2-Richtlinie in den EU-Mitgliedstaaten zum 17. Oktober 2024. Die Länder sind in drei Kategorien eingeteilt, die durch verschiedene Farben gekennzeichnet sind:

  • Rot: Länder, für die kein (öffentlicher) Entwurf bekannt oder der Stand unklar ist. Hierzu zählen unter anderem Frankreich, Spanien und Portugal.
  • Orange: Länder, für die ein Entwurf bekannt ist, sei es in der öffentlichen Diskussion oder bereits im Parlament. Diese Kategorie umfasst Länder wie Deutschland, Österreich, Finnland, Irland, Schweden, die Niederlande und Polen.
  • Grün: Länder, die das Gesetz bereits verabschiedet haben. Dies betrifft neben Belgien und Italien auch einige osteuropäische Staaten.
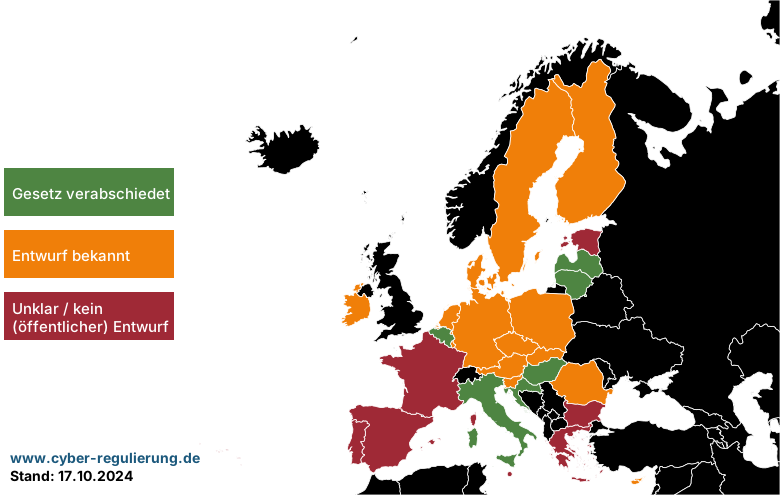
Europakarte zum Stand der NIS-2-Umsetzung am 17.10.2024: Gesetz verabschiedet, Entwurf bekannt oder unklar beziehungsweise kein öffentlicher Entwurf, je Mitgliedstaat

Die Karte verdeutlicht, dass der Umsetzungsstand in der EU sehr unterschiedlich ist. Während einige Länder bereits weit fortgeschritten sind, befinden sich andere noch in frühen Phasen des Prozesses. Dies unterstreicht die Herausforderungen bei der einheitlichen Implementierung der Richtlinie in der gesamten EU.

Länder, die bereits ein Gesetz verabschiedet haben

Sechs Länder haben bereits nationale Gesetze zur Umsetzung der NIS-2-Richtlinie verabschiedet:

  • Belgien
  • Italien
  • Kroatien
  • Lettland
  • Litauen
  • Ungarn

Länder mit einem Gesetz / Entwurf

Vierzehn Länder haben Gesetzesentwürfe vorgelegt, die sich in der Phase der öffentlichen Diskussion oder bereits im Gesetzgebungsprozess befinden:

  • Dänemark
  • Deutschland
  • Finnland
  • Irland
  • Luxemburg
  • Niederlande
  • Österreich
  • Polen
  • Rumänien
  • Schweden
  • Slowakei
  • Slowenien
  • Tschechien
  • Zypern

Länder ohne öffentlichen Entwurf

Für sieben Länder ist derzeit kein öffentlicher Gesetzesentwurf bekannt:

  • Bulgarien
  • Estland
  • Frankreich
  • Griechenland
  • Malta
  • Portugal
  • Spanien

Detaillierte Länderübersicht der NIS 2 Umsetzung

Die folgende Tabelle bietet eine detaillierte Übersicht über den aktuellen Umsetzungsstand der NIS-2-Richtlinie in allen EU-Mitgliedstaaten. Für jedes Land wird der aktuelle Status der Implementierung angegeben sowie, sofern verfügbar, direkte Links zu den relevanten Gesetzestexten oder Entwürfen.

LandStatus / Letzter StandLink zum Text / Entwurf
BelgienGesetz verabschiedet, Inkrafttreten am 18.10.2024Text auf Französisch: https://www.ejustice.just.fgov.be/cgi/article.pl?language=fr&sum_date=2024-05-17&lg_txt=f&caller=sum&s_editie=1&2024202344=4&numac_search=2024202344&view_numac=2024202344f
BulgarienKein öffentlicher Entwurf bekanntN/A
Dänemark05.07.2024: Entwurf in der öffentlichen Konsultation bis 22.08.2024Übersicht: https://hoeringsportalen.dk/Hearing/Details/68921

Entwurf auf Dänisch: https://prodstoragehoeringspo.blob.core.windows.net/535dd4d9-0b77-4d4c-a977-7afdfc82b1c7/Udkast%20til%20forslag%20til%20lov%20om%20foranstaltninger%20til%20sikring%20af%20et%20h%C3%B8jt%20cybersikkerhedsniveau.pdf
Deutschland02.10.2024: Entwurf In der parlamentarischen AbstimmungÜbersicht: https://www.bmi.bund.de/SharedDocs/gesetzgebungsverfahren/DE/nis2umsucg.html

Entwurf auf Deutsch: https://dserver.bundestag.de/btd/20/131/2013184.pdf
EstlandKein öffentlicher Entwurf bekanntN/A
Finnland05.06.2024: Entwurf in der parlamentarischen AbstimmungÜbersicht: https://www.eduskunta.fi/FI/vaski/KasittelytiedotValtiopaivaasia/Sivut/HE_57+2024.aspx

Entwurf auf Finnisch: https://www.eduskunta.fi/FI/vaski/HallituksenEsitys/Sivut/HE_57+2024.aspx
Frankreich30.05.2024: Konsultationen mit Stakeholdern gestartet, aber kein öffentlicher Entwurf bekannt   N/A
GriechenlandKein öffentlicher Entwurf bekannt N/A
Irland30.08.2024: Eckpunkte des Gesetzentwurfs (General Scheme) veröffentlichtÜbersicht: https://www.gov.ie/en/publication/229af-general-scheme-of-the-national-cyber-security-bill-2024/?

Text auf Englisch: https://www.gov.ie/pdf/?file=https://assets.gov.ie/303962/aa59bc78-e82d-4e74-9e95-b05c0c5a83a1.pdf#page=null
ItalienGesetz verabschiedet, Inkrafttreten am 16.10.2024Text auf Italienisch: https://www.gazzettaufficiale.it/eli/id/2024/10/01/24G00155/SG
KroatienGesetz verabschiedet, Inkrafttreten am 15.02.2024Text auf Kroatisch: https://narodne-novine.nn.hr/clanci/sluzbeni/2024_02_14_254.html
LettlandGesetz verabschiedet, Inkrafttreten am 01.09.2024Text auf Lettisch: https://titania.saeima.lv/LIVS14/saeimalivs14.nsf/0/0ED799CB5B0BDE64C2258B4D0039D5CD?OpenDocument
LitauenGesetz verabschiedet, Inkrafttreten am 18.10.2024Text auf Litauisch: https://e-seimas.lrs.lt/portal/legalAct/lt/TAP/90d948a02e3811efb121d2fe3a0eff27?jfwid=ad7biqq05
Luxemburg14.03.2024: Entwurf in der parlamentarischen AbstimmungÜbersicht: https://www.chd.lu/fr/dossier/8364

Text auf Französisch: https://wdocs-pub.chd.lu/docs/exped/0146/064/292642.pdf
MaltaKein öffentlicher Entwurf bekanntN/A
NiederlandeEntwurf in der öffentlichen Konsultation (bis 01.07.2024)Übersicht: https://www.internetconsultatie.nl/cyberbeveiligingswet/b1

Entwurf auf Niederländisch: https://www.internetconsultatie.nl/cyberbeveiligingswet/document/12561
Österreich04.07.2024: Entwurf (NISG 2024) im Nationalrat nicht beschlossenDetails zur Ablehnung: https://www.parlament.gv.at/aktuelles/pk/jahr_2024/pk0785#XXVII_NRSITZ_00270

Text auf Deutsch: https://www.parlament.gv.at/dokument/XXVII/I/2638/fnameorig_1637236.html
PolenEntwurf in der öffentlichen Konsultation (bis 24.05.2024)Übersicht: https://mc.bip.gov.pl/projekty-aktow-prawnych-mc/902927_projekt-ustawy-o-zmianie-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-oraz-niektorych-innych-ustaw.html
PortugalKein öffentlicher Entwurf bekanntN/A
RumänienDringlichkeitsverordnung (OUG Nr. 155/2024) vom 30.12.2024, in Kraft seit 31.12.2024 (Nachtrag nach dem Stichtag)
Text auf Rumänisch: https://dnsc.ro/vezi/document/oug-privind-transpunerea-directivei-nis-2
Schweden05.03.2024: Entwurf vorgestelltÜbersicht: https://www.regeringen.se/rattsliga-dokument/statens-offentliga-utredningar/2024/03/sou-202418/

Entwurf auf Schwedisch: https://www.regeringen.se/contentassets/1e56bf5cad214fc78eb80d91c11cccb6/nya-regler-om-cybersakerhet-sou-202418.pdf
Slowakei20.06.2024: Auswertung der Kommentare der KonsultationÜbersicht: https://www.slov-lex.sk/legislativne-procesy/-/SK/LP/2024/264

Entwürfe auf Slowakisch: https://www.slov-lex.sk/legislativne-procesy/-/SK/dokumenty/LP-2024-264
Slowenien15.05.2024: Neuer Entwurf nach KonsultationÜbersicht: https://e-uprava.gov.si/si/drzava-in-druzba/e-demokracija/predlogi-predpisov/predlog-predpisa.html?id=16290

Entwurf auf Slowenisch: https://e-uprava.gov.si/.download/edemokracija/datotekaVsebina/674583?disposition=attachment
SpanienKein öffentlicher Entwurf bekannt, generelle Konsultation (bis 17.10.2023)N/A
Tschechien17.07.2024: In der parlamentarischen Abstimmung (Erörterung in der Abgeordnetenkammer)Übersicht: https://odok.cz/portal/veklep/material/ALBSCSSG44YX/

Text auf Tschechisch: https://odok.cz/portal/services/download/attachment/ALBSD7FGWBLS/
UngarnGesetz verabschiedet, Inkrafttreten am 18.10.2024Text auf Englisch: https://njt.hu/jogszabaly/en/2023-23-00-00
Text auf Ungarisch: https://njt.hu/jogszabaly/2023-23-00-00.5
Zypern21.08.2024: Neuer Entwurf nach KonsultationEntwurf auf Griechisch: https://dsa.cy/images/pdf-upload/proposed-updated-dsa-law-for-nis2.pdf

Umsetzung der NIS-2-Richtlinie (Stand 17.10.2024)

Bitte beachten Sie, dass der Umsetzungsstand eine Momentaufnahme zum jeweiligen Datum darstellt und sich aufgrund der dynamischen Natur des Gesetzgebungsprozesses schnell ändern kann.

Unterstützung bei der Umsetzung der NIS-2-Richtlinie

Die Implementierung der NIS-2-Richtlinie stellt für viele Unternehmen eine komplexe Herausforderung dar. Unser erfahrenes Team von Cybersecurity-Experten bietet umfassende Unterstützung bei der Umsetzung dieser wichtigen Richtlinie. Wir helfen Ihnen unter anderem bei:

  • Durchführung von Gap-Analysen zur Identifizierung von Handlungsbedarf
  • Entwicklung maßgeschneiderter Implementierungsstrategien
  • Schulungen für Ihre Mitarbeiter zu den Anforderungen der NIS-2-Richtlinie
  • Unterstützung bei der Einrichtung effektiver Risikomanagement- und Meldeprozesse

Wir verstehen die spezifischen Herausforderungen verschiedener Branchen und passen unsere Beratung individuell an Ihre Bedürfnisse an. Unser Ziel ist es, Sie nicht nur bei der Einhaltung der NIS-2-Vorgaben zu unterstützen, sondern auch Ihre Cybersecurity-Resilienz insgesamt zu stärken.

Kontaktieren Sie uns für ein unverbindliches Erstgespräch, in dem wir gemeinsam ermitteln, wie wir Sie bei der effizienten und effektiven Umsetzung der NIS-2-Richtlinie unterstützen können.

Fazit

Die Umsetzung der NIS-2-Richtlinie in den EU-Mitgliedstaaten zeigt deutliche Fortschritte, verläuft jedoch weiterhin uneinheitlich. Während einige Länder bereits Gesetze verabschiedet haben, befinden sich andere noch in frühen Phasen des Prozesses. Die Mehrheit der Staaten erkennt die Notwendigkeit verstärkter Cybersicherheitsmaßnahmen an und arbeitet aktiv an der Implementierung. Dennoch bleibt die fristgerechte und einheitliche Umsetzung bis zum Stichtag im Oktober 2024 eine erhebliche Herausforderung.

Es ist zu erwarten, dass die Länder, die sich noch in frühen Phasen befinden, ihre Bemühungen in den kommenden Monaten intensivieren werden, um die Frist einzuhalten. Die Fortschritte in den verschiedenen Mitgliedstaaten werden weiterhin genau beobachtet, um sicherzustellen, dass ein hohes gemeinsames Cybersicherheitsniveau in der gesamten EU erreicht wird.

Hinweis: Dieser Überblick stellt den Stand vom 17. Oktober 2024 dar. Angesichts der Dynamik von Gesetzgebungsprozessen können sich die Informationen schnell ändern. Bitte beziehen Sie sich immer auf offizielle Quellen für die aktuellsten Informationen.
CRA-Beratung auswählen? So erkennen Sie passende Anbieter.

Zum Leitfaden

Leitfaden: CRA-Beratung richtig auswählen

Das Angebot an CRA-Beratung ist breit und schwer vergleichbar. Ein Anbieter liefert vielleicht nur eine Gap-Analyse, ein anderer begleitet auch die technische Umsetzung, beide nennen sich "CRA-Berater". Wer die falschen Fragen stellt, zahlt am Ende für Leistungen, die er nicht braucht, oder bemerkt erst mitten im Projekt, dass wichtige Kompetenzen fehlen.

Unser Leitfaden zeigt Herstellern, worauf es bei der Auswahl wirklich ankommt: von den notwendigen Fachkompetenzen über das passende Preismodell bis zu den 20 Fragen, die Sie jedem Anbieter stellen sollten.

Was der Leitfaden enthält:

  • Die sieben Kompetenzfelder einer vollständigen CRA-Umsetzung
  • Vier Unterstützungsmodelle je nach interner Kapazität und Fachwissen
  • 20 konkrete Fragen für Ihr nächstes Anbietergespräch
  • Eine Red-Flag-Karte zur schnellen Einschätzung von Warnsignalen
  • Ein Bewertungsbogen mit Einstufungshilfe für den strukturierten Anbietervergleich

Jetzt kostenlos downloaden

Newsletter

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.

Kostenlose Vorlagen: CRA-Meldeprozesse

Bereiten Sie Ihr Unternehmen auf die Meldepflichten nach dem Cyber Resilience Act vor. Sie erhalten praxiserprobte Prozessbeschreibungen und Vorlagen für:

  • die Meldung aktiv ausgenutzter Schwachstellen
  • die Meldung schwerwiegender Sicherheitsvorfälle
  • die erforderlichen Erst-, Folge- und Abschlussmeldungen
  • klare Zuständigkeiten, Eskalationswege und Fristen

Geben Sie Ihre Kontaktdaten ein. Anschließend senden wir Ihnen die Dateien per E-Mail zu.

Newsletter

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.

Kostenlose Vorlage: Risikobeurteilung nach EN 50742

Profitieren Sie von unserer Expertise: Diese Vorlage nutzen wir in unseren Beratungsprojekten zur systematischen Bedrohungsbewertung. Sie erhalten eine Excel-Vorlage mit:

  • Strukturierte Bedrohungsbewertung für Ihre Maschinen
  • Systematische SRSL-Bestimmung (Safety-Related Security Levels)
  • Dokumentation von Schwachstellen und Schutzmaßnahmen

Geben Sie Ihre Kontaktdaten ein und erhalten Sie die Vorlage in wenigen Minuten.

Newsletter

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.

Vorlage - SBOM

SBOM Vorlage - kostenlos herunterladen

Profitieren Sie von unserer Expertise: Diese Vorlage nutzen wir in unseren Beratungsprojekten zur Umsetzung der CRA-Anforderungen an die SBOM.

Geben Sie Ihre Kontaktdaten ein und erhalten Sie die Vorlage in wenigen Minuten.

Newsletter

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.

Kostenlose Vorlage: Vulnerability Disclosure Policy

Profitieren Sie von unserer Expertise: Diese Vorlage nutzen wir in unseren Beratungsprojekten zur Umsetzung der CRA-Anforderungen an das Vulnerability Handling. Sie erhalten eine Word-Vorlage mit:

  • Strukturierter Aufbau gemäß EN 40000-1-3
  • Vordefinierte Abschnitte für Meldekanäle, Reaktionszeiten und Verantwortlichkeiten
  • Safe-Harbor-Klauseln für Sicherheitsforscher

Geben Sie Ihre Kontaktdaten ein und erhalten Sie die Vorlage in wenigen Minuten.

Newsletter

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.

Lassen Sie uns über Ihre Fördermöglichkeiten sprechen

Hinterlassen Sie Ihre Kontaktdaten – wir melden uns kurzfristig bei Ihnen, um zu besprechen, welche Maßnahmen für Ihr Unternehmen förderfähig sind und wie wir Sie bei der Umsetzung unterstützen können.

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.

Jetzt Gespräch vereinbaren

Senden Sie uns Ihre Anfrage. Wir klären gemeinsam, wo Ihr Unternehmen steht, welche Fragen offen sind und welche nächsten Schritte sinnvoll sind.

Informationen zur Verarbeitung Ihrer Angaben finden Sie in unserer Datenschutzerklärung.